internet marketing

Wednesday

Bahaya ngBlog !!! Awas [junk]

0 comments

Peneliti dunia melakukan kajian terhadap pengguna internet dengan mengambil respon secara acak di sebagian penduduk dunia. Hasil penelitian itu menyebutkan bahaya yang ditimbulkan akibat sering browsing internet, sejenis dengan bahaya yang ditimbulkan akibat mengkonsumsi rokok.
Peneliti menyebutkan, dampak merokok dan ngeblog memiliki tingkat bahaya yang sama. Dampak dari dua aktivitas itu, yang lebih berbahaya adalah jika aktivitas browsing atau ngeblog diikuti juga dengan aktivitas merokok.
untitled

keterangan:
- kanker: kantong kering
- serangan jantung: akibat sering ditagih ibu kost, uang kuliah, bibi warung sebelah dan pacar yang ngajak hang out, sehingga anggaran tersita untuk bayar warnet atau pulsa.
- Impotensi: cenderung tidak produktif, karena sebagian waktunya dihabiskan di depan monitor.
- Gangguan kehamilan: yeh begimana mau hamil, nikah aja beluman. Tabungan buat mas kawin aja abis bakal ngenet atau bayar koneksi internet.
Empat bahaya merokok itu akan menyerang blogger yang sebagian waktunya dihabiskan untuk blogwalking, ngedit html, merubah theme, terlebih lagi bagi user yang gemar membuka dan menyebarluaskan foto dan video mesum, bugil, telanjang dan sejenisnya.
Peneliti lain menyebutkan, selain blogger, keempat penyakit berbahaya itu juga akan mengancam jutaan pengguna facebook di dunia. Hal ini disebabkan, antara ketiganya, ngerokok, ngeblog dan ngesbuk memiliki zat adiktif atau membuat penggunanya kecanduan…
sumber  http://bakudara

Tuesday

Kategori Kecerdasan Manusia

0 comments


Kecerdasan Linguistik
http://www.dinkes-sumbar.org/images/upload/Image/Mendidik%20Anak.jpg
Kemampuan menggunakan kata secara efektif, lisan maupun tertulis. Meliputi juga kemampuan memanipulasi tata bahasa atau struktur bahasa, bunyi bahasa makna sehingga pekaterhadap kata kalimat, susunan, huruf, dan mampu menyusunnya dengan baik dan indah.

Kecerdasan matematis-logis
http://www.ssffmp.or.id/images/news/2009/01/20090108134507.jpg
Kemampuan menggunakan angka dengan baik, melakukan penalaran dengan benar, kepekaan pada pola dan hubungan antar hal, fungsi logis dan abstraksi lain. Proses yang digunakan dalam kecerdasan ini antara lain kategorisasi (pengelompokan sesuatu), klasifikasi (pemisahan), pengambilan kesimpulan, generalisasi, penghitungan, dan pengujian hipotesisi. Cocok buat kamu yang sika hitung-menghitung agak rumit dan senang denagn permainan angka.

Kecerdasan spasial
http://ahmadhanafi.files.wordpress.com/2009/04/bad-leadership-causes-failed-it.jpg
Kemampuan mempresepsikan dunia spasial-visual secara akurat, mentranformasikannya. Kecerdasan ini meliputi kepekaan pada warna, garis, bentuk, ruang, dan hubungan antar unsure itu, kemampuan membayangkan sesuatu, mempresentasi ken ide dengan cara visual, mengorientasikan diri secara tepat dalam matriks spasial. Kamu suka menyesatkan diri saat jalan-jalan, tapi kamu selalu menemukan jalan. Inilah kecerdasan kamu.

Kecerdasan kinestesis-jasmani
http://www.traceyfoster.com/gallery/Photos/Jogging.JPG
Kemampuan menggunakan seluruh tubuh untuk mengekspresikahn ide atau perasaan, keterampilan menggunakan tangan untuk menciptakan atau mengubah sesuatu, kelenturan kakuatan, akan berhubungkan hal yang berkaitan dengan sentuhan. Kalau kamu suka bikin pernak-penik, atau nsuka menghafalkan rumus fisika sambil senam, inilah kamu!

Kecerdasan musical
http://mercusuarku.files.wordpress.com/2008/07/girl_violin.jpg
Kemampuan menangani bentuk-bentuk musical denagn cara mempersikan, membedakan, mengubah, kepekaan pada nada, irama, melodi. Bisa dengan cepat menghafal lagu dan menggunakan musik untuk menghafal pelajaran, inilah anda!

Kecerdasan intrepersonal
http://akiragats.files.wordpress.com/2009/01/enhanc1.jpg
Kemampuan mempersepsikan dan membedakan suasana hati, maksud, motifasi, dan persaan orang lain. Kepekaan terhadap ekspresi wjah, reka, suara, kemampuan menanggapi secara efektif tanda-tanda tersebut dan mempengaruhi kelompok orag untuk melakukan tindakan tertaentu.nah, kalau ini bisa jadi tempat curhat yang baik.

Kecerdasan intrapersonal
http://z.about.com/d/homeworktips/1/5/F/4/-/-/thinking.jpg
Kemampuan memahami diri sendiri dan bertindak beradasarkan pemahaman tersebut. Kepekaan tarhadap mjemahami diri sendiri, kesadaran atas suasana hati, kainginan, kemampuan berdisiplin diri, memahami, menghargai diri. Seperti seniman gitu..

Kecerdasan naturalis
http://www.morinagaplatinum.com/media/122982/morfoto-kidb-turtle.jpg
Keahlian mengenali dan mengategorikan spesies di lingungan sekitar kepekaan pada fenomena alam, kemampuan membedakan benda tak hidup.

sumber: http://eksplorasi-dunia

Mesin kiamat di sabotase oleh seekor Burung

0 comments


The Large Hadron Collider (LHC) yang juga sering disebut sebagai mesin yang mampu menciptakan kiamat mengalami peristiwa aneh yang tidak disangka. Mesin super rumit tersebut rusak setelah seekor burung yang lewat menjatuhkan sepotong kecil remah roti ke dalam mesin itu.

Dari gambar di bawah kalian bisa melihat ada delapan lingkaran kecil di lingkaran besar. lingkaran itu adalah peralatan yang terdapat di permukaan tanah, tepat diatas cincin akselerator.
Jadi burung bisa lewat disitu.


LHC adalah sebuah mesin raksasa yang dibuat oleh para ilmuwan jenius di CERN yang dirancang untuk memecahkan partikel yang diharapkan dapat menjawab beberapa pertanyaan dalam fisika kuantum. Mesin yang berbentuk lingkaran ini memiliki panjang 27 km dan terletak di kedalaman 175 meter di bawah tanah perbatasan Perancis-Swiss.

Subjek pemecahan partikel ini telah menarik perhatian para ilmuwan dan penggemar science fiction di seluruh dunia mengingat eksperimen ini juga dipercaya dapat menciptakan lubang hitam mini yang sering dianggap sebagai cikal bakal mesin waktu, walaupun dibantah oleh beberapa fisikawan ternama seperti Michio Kaku.

LHC ini juga sempat diangkat dalam novel Dan Brown berjudul Angels and Demons.


Sedangkan CERN adalah organisasi penelitian nuklir Eropa yang bermarkas di Jenewa yang didirikan pada tahun 1954. Fasilitas yang mereka miliki merupakan laboratorium penelitian partikel terbesar di dunia. Saat ini organisasi ini mempekerjakan hampir 8.000 ilmuwan jenius yang mewakili 580 universitas yang berasal dari 80 negara. Mungkin banyak dari kita yang belum mengetahui kalau internet pertama kali ditemukan oleh CERN pada tahun 1989.

Pada awal November ini, LHC mengalami pemanasan yang berlebihan di beberapa bagian setelah sebuah potongan kecil Baguette (sejenis roti) mendarat di sebuah peralatan yang ada di permukaan tanah tepat di atas cincin akselerator.

Dr Mike Lamont, kordinator mesin LHC, mengatakan bahwa potongan kecil baguette itu yang dipercaya dijatuhkan oleh seekor burung yang lewat telah menyebabkan suhu magnet superkonduktor naik dari -271.1 C menjadi -265 C, yaitu titik dimana magnet itu berhenti berfungsi.

Dalam teori, jika LHC beroperasi secara penuh, peristiwa ini dapat menjadi bencana besar. Namun menurut para ilmuwan, mereka telah menyediakan sistem keselamatan yang memadai yang dapat mematikan mesin secara otomatis sebelum suhu naik lebih tinggi.

Pemecahan partikel penuh direncanakan akan dimulai lagi pada pertengahan bulan ini.

Apabila beroperasi, LHC akan menembakkan proton dan ion timah yang akan bergerak menyusuri rute berbentuk lingkaran dengan kecepatan yang hampir menyamai kecepatan cahaya. Proton dan Ion timah tersebut mengandung energi setara dengan kereta super cepat yang bergerak dengan kecepatan penuh.

Tahun lalu, mesin seharga 10 miliar dolar Amerika ini justru menjadi rusak setelah energi super besar ini menjadi tidak terkontrol dan menyebabkan kebocoran gas helium.

Kerusakan beruntun yang dialami oleh LHC telah menyebabkan sebagian ilmuwan berspekulasi bahwa mesin ini telah disabotase oleh partikel lintas waktu mereka sendiri yang datang dari masa depan. Pendapat ini mirip dengan film terminator dimana seorang robot diutus untuk membunuh cikal bakal pemimpin pemberontakan masa depan.

Namun eksperimen CERN ini ternyata tidak mendapat kata sepakat di kalangan ilmuwan. Menurut sebagian ilmuwan, jika lubang hitam mini tercipta, dan terjadi sesuatu yang diluar perhitungan, bisa saja lubang hitam tersebut menjadi membesar tanpa terkendali dan menelan apa saja yang berada di dekatnya. Dengan kata lain, Kiamat !

Seperti yang kita ketahui, lubang hitam memiliki gaya gravitasi super kuat sehingga bahkan cahayapun ditelan olehnya.

Karena itu di sejumlah negara di Amerika dan Eropa, beberapa ilmuwan telah mengajukan gugatan hukum agar CERN menghentikan usahanya untuk memecahkan partikel.

Apakah mungkin seekor burung dikirim dari masa depan untuk menggagalkan usaha CERN ?? Hmm..paling tidak ia tahu sekali dimana harus menjatuhkan rotinya supaya mesin tersebut rusak.


menurut saya burung itu dikirim Tuhan. Dia mencoba berkata bahwa manusia ga boleh macam-macam sama alam. Lalu Dia mempermalukan orang-orang pintar itu hanya dengan kecelakaan kecil dari burung. Make sense khan?

persis seperti Allah mengirim burung ababil dengan melempari batu ke tentara abrahah yang berniat menghancurkan kabah

Read more: http://tukang-copy-paste.blogspot.com/

Monday

Tips Atasi Maagh

0 comments

Sakit maag merupakan salah satu masalah kesehatan yg sering membawa seseorang untuk datang ke dokter mencari pertolongan medis. Sakit maag yang membawa pasien datang ke dokter kadang kala memiliki intepretasi yang berbeda2.Yang harus di hindari oleh penderita maag:

1. Obat rematik. Obat ini kadang2 membuat penderita maag tidak merasakan nyeri, tapi ternyata kondisi lambung nya sudah parah.

2. Asap rokok.Aspa dari rokok membuat lambung menjadi penuh, sehingga penderita tidak merasa lapar.

3. Minum kopi. Minuman ini dapat meningkatkan asam lambung.

4. Makanan seperti coklat dan keju.Karena makanan tersebut menyebabkan pengosongan lambung jadi kurang baik.
5. Makanan yg pedas dan masam yang dapat merangsang lambung, seperti cabe, sambel, jeruk.
6. Sayur2an seperti kol dan sawi karena memproduksi gas. Juga buah nangka, kedodong, dan buah2an yg dikeringkan.

7. Soda.

8. Stress.

sumber http://dunianyawanita.com

Tips & Trik membuka situs yang dilarang [!!!]

0 comments

Koneksi internet bermanfaat untuk dukung pekerjaan. Tapi kalau banyak blokir, repot juga. Meski tidak berniat negatif, seorang pengguna biasanya hanya bisa pasrah kalau koneksi internet yang ada di hadapannya sudah diamankan. Sebetulnya, demi hal-hal yang positif, ada sedikit tips yang bisa dimanfaatkan. Ini dia.
Cara Pertama
Gunakan jasa mesin pencari seperti Google ataupun Yahoo untuk membuka website yang ingin Anda kunjungi. Sebagai contoh, jika www.vivanews.com diblokir oleh administrator jaringan, lakukan pencarian dengan menggunakan kata kunci www.vivanews.com. Kalau sudah selesai, buka kopi dari halaman tersebut yang disimpan pada cache search engine yang Anda gunakan.
Cara Kedua
Metode lain mengakses ke situs terlarang yang diblokir adalah menggunakan IP address dari situs tersebut. Bukan alamat URL-nya seperti biasa. Teknik ini dapat menembus blokir berbasis URL yang biasa digunakan. Sebagai contoh, bila situs www.myspace.com diblokir oleh sekolah atau kampus Anda, ketikkan saja IP addressnya yakni 216.178.39.11 di address bar browser. Untuk mendapatkan nomor IP dari alamat yang diinginkan, Anda bisa menggunakan layanan IP conversion tools yang banyak tersedia di internet. Atau, gunakan saja cara sederhana. Dengan fasilitas ping yang ada di sistem operasi, Anda juga bisa mendapatkannya. Misalnya dengan mengetikkan ping www.myspace.com di menu Start > Run.
Cara Ketiga
Beberapa mini web browser dapat membantu Anda untuk membuka website yang dilarang. Contohnya Opera Mini Browser. Silakan coba install dan jalankan untuk membuka website yang tidak dapat dibuka oleh browser versi PC. Contoh lainnya adalah menggunakan browser yang terintegrasi pada software Real Player. Selain dapat membantu Anda dalam membuka website yang diblokir, browser milik software ini juga mampu menembus beberapa fasilitas terlarang yang dimiliki oleh website yang bersangkutan. Contohnya mendownload video. Banyak situs yang menyediakan video memblokir video yang ada di situ untuk didownload langsung oleh pengunjung. Oleh Real Player, blokir tersebut kadang bisa ditembus.
Cara Keempat
Cara terakhir ini adalah cara yang paling manjur. Menggunakan software atau utility anonymizer yang diinstalasikan di PC kerja atau notebook yang digunakan. Tools anonymous browsing ini dapat melindungi identitas Anda di internet dan memberikan akses ke situs-situs yang harusnya tidak boleh dibuka di jaringan internet Anda.

Beberapa tips tersebut bisa Anda manfaatkan untuk mengakses website yang diblokir oleh sekolah, kampus, warnet, kantor, ataupun area publik lainnya. Satu hal yang perlu diperhatikan, pemblokiran situs-situs tertentu oleh administrator jaringan tentu ada alasannya. Demi keamanan jaringan komputer Anda terhadap serangan dari luar, atau agar pengguna dalam jaringan tersebut disiplin dan efisien dalam menggunakan koneksi. Sebaiknya mintalah izin pada administrator atau atasan sebelum Anda membuka situs-situs yang dilarang. Daripada kena sanksi atau dipecat.
• VIVAnews  

Sunday

Setup Mikrotik sebagai Gateway server

0 comments

MikroTik   RouterOS™,  merupakan   system  operasi   Linux   base   yang   diperuntukkan   sebagai
network router. Didesain untuk memberikan kemudahan bagi penggunanya. Administrasinya bisa
dilakukan  melalui  Windows   application   (WinBox).   Selain   itu   instalasi   dapat   dilakukan   pada
Standard computer PC. PC yang akan dijadikan router mikrotikpun tidak memerlukan resource
yang   cukup   besar   untuk   penggunaan   standard,  misalnya   hanya   sebagai   gateway.   Untuk
keperluan beban yang besar ( network yang kompleks, routing yang rumit dll) disarankan untuk
mempertimbangkan pemilihan resource PC yang memadai.
Fasilitas pada mikrotik antara lain sebagai berikut :
- Protokoll routing RIP, OSPF, BGP.
- Statefull firewall
- HotSpot for Plug-and-Play access
- remote winbox GUI admin
Lebih lengkap bisa dilihat di www.mikrotik.com.
Meskipun demikian Mikrotik bukanlah free software, artinya kita harus membeli licensi terhadap
segala fasiltas yang disediakan. Free trial hanya untuk 24 jam saja. Kita bisa membeli software
mikrotik dalam bentuk CD yang diinstall pada Hard disk atau disk on module (DOM). Jika kita
membeli DOM tidak perlu install tetapi tinggal menancapkan DOM pada slot IDE PC kita.
Langkah-langkah berikut adalah dasar-dasar setup mikrotik yang dikonfigurasikan untuk jaringan
sederhana sebagai gateway server.
1. Langkah pertama adalah install Mikrotik RouterOS pada PC atau pasang DOM.
2. Login Pada Mikrotik Routers melalui console :
MikroTik v2.9.7
Login: admin
Password:
Sampai langkah ini kita sudah bisa masuk pada mesin Mikrotik. User default adalah admin
dan tanpa password, tinggal ketik admin kemudian tekan tombol enter.
3. Untuk keamanan ganti password default
[admin@Mikrotik] > password
old password: *****
new password: *****
retype new password: *****
[admin@ Mikrotik]] >
4. Mengganti nama Mikrotik Router, pada langkah ini nama server akan diganti menjadi “Waton”
[admin@Mikrotik] > system identity set name=Waton
[admin@Waton] >
5. Melihat interface pada Mikrotik Router
[admin@Mikrotik] > interface print
Flags: X - disabled, D - dynamic, R - running
 #    NAME                         TYPE             RX-RATE    TX-RATE    MTU
 0  R ether1                       ether            0          0          1500
 1  R ether2                       ether            0          0          1500
[admin@Mikrotik] >6. Memberikan  IP address pada  interface Mikrotik.  Misalkan ether1 akan kita gunakan untuk
koneksi ke Internet dengan IP 192.168.0.1 dan ether2 akan kita gunakan untuk network local
kita dengan IP 172.16.0.1
[admin@Waton]   >   ip   address   add   address=192.168.0.1
netmask=255.255.255.0 interfac
e=ether1
[admin@Waton]   >   ip   address   add   address=172.16.0.1
netmask=255.255.255.0 interfac
e=ether2
7. Melihat konfigurasi IP address yang sudah kita berikan
[admin@Waton] >ip address print
Flags: X - disabled, I - invalid, D - dynamic
 #   ADDRESS            NETWORK         BROADCAST       INTERFACE
 0   192.168.0.1/24    192.168.0.0     192.168.0.63    ether1  
 1   172.16.0.1/24      172.16.0.0      172.16.0.255    ether2  
[admin@Waton] >
8. Memberikan   default   Gateway,   diasumsikan   gateway   untuk   koneksi   internet   adalah
192.168.0.254
[admin@Waton] > /ip route add gateway=192.168.0.254
9. Melihat Tabel routing pada Mikrotik Routers
[admin@Waton] > ip route print       
Flags: X - disabled, A - active, D - dynamic,
C - connect, S - static, r - rip, b - bgp, o - ospf
 #     DST-ADDRESS        PREFSRC         G GATEWAY         DISTANCE INTERFACE
 0 ADC 172.16.0.0/24      172.16.0.1                                 ether2  
 1 ADC 192.168.0.0/26     192.168.0.1                               ether1  
 2 A S 0.0.0.0/0                          r 192.168.0.254              ether1  
[admin@Waton] >
10. Tes Ping ke Gateway untuk memastikan konfigurasi sudah benar
[admin@Waton] > ping 192.168.0.254
192.168.0.254 64 byte ping: ttl=64 time<1 ms
2 packets transmitted, 2 packets received, 0% packet loss
round-trip min/avg/max = 0/0.0/0 ms
[admin@Waton] >
11. Setup DNS pada Mikrotik Routers
[admin@Waton]   >   ip   dns   set   primary-dns=192.168.0.10   allow-remote-
requests=no
[admin@Waton] > ip dns set secondary-dns=192.168.0.11 allow-remote-
requests=no
12. Melihat konfigurasi DNS
[admin@Waton] > ip dns print            
            primary-dns: 192.168.0.10
          secondary-dns: 192.168.0.11  allow-remote-requests: no
             cache-size: 2048KiB
          cache-max-ttl: 1w
             cache-used: 16KiB
[admin@Waton] >
13. Tes untuk akses domain, misalnya dengan ping nama domain
[admin@Waton] > ping yahoo.com
216.109.112.135 64 byte ping: ttl=48 time=250 ms
10 packets transmitted, 10 packets received, 0% packet loss
round-trip min/avg/max = 571/571.0/571 ms
[admin@Waton] >
Jika sudah berhasil reply  berarti seting DNS sudah benar.
14. Setup Masquerading, Jika Mikrotik akan kita pergunakan sebagai gateway server maka agar
client computer pada network dapat terkoneksi ke internet perlu kita masquerading.
[admin@Waton]   >   ip   firewall   nat   add   action=masquerade   out-
interface=ether1
chain: srcnat
[admin@Waton] >
15. Melihat konfigurasi Masquerading
[admin@Waton] ip firewall nat print
Flags: X - disabled, I - invalid, D - dynamic
 0   chain=srcnat out-interface=ether1 action=masquerade
[admin@Waton] >
Setelah   langkah ini bisa dilakukan pemeriksaan untuk koneksi dari jaringan local.   Dan jika
berhasil    berarti  kita sudah berhasil  melakukan  instalasi  Mikrotik Router  sebagai  Gateway
server. Setelah terkoneksi dengan jaringan Mikrotik dapat dimanage menggunakan WinBox
yang bisa di download dari Mikrotik.com atau dari server mikrotik kita. Misal Ip address server
mikrotik kita 192.168.0.1, via browser buka http://192.168.0.1 dan download WinBox dari situ.
Jika kita menginginkan client  mendapatkan  IP address secara otomatis maka perlu kita setup
dhcp server pada Mikrotik. Berikut langkah-langkahnya :
1.Buat IP address pool
/ip pool add name=dhcp-pool ranges=172.16.0.10-172.16.0.20
2. Tambahkan DHCP Network dan gatewaynya yang akan didistribusikan ke client
Pada contoh ini networknya adalah 172.16.0.0/24 dan gatewaynya 172.16.0.1
/ip dhcp-server network add address=172.16.0.0/24 gateway=172.16.0.1
3. Tambahkan DHCP Server ( pada contoh ini dhcp diterapkan pada interface ether2 )/ip dhcp-server add interface=ether2 address-pool=dhcp-pool
4. Lihat status DHCP server
[admin@Waton] > ip dhcp-server print
Flags: X - disabled, I - invalid
 #   NAME           INTERFACE RELAY          ADDRESS-POOL LEASE-TIME ADD-ARP
 0 X dhcp1           ether2   
Tanda X menyatakan bahwa DHCP server belum enable maka perlu dienablekan terlebih
dahulu pada langkah 5.
5. Jangan Lupa dibuat enable dulu dhcp servernya
/ip dhcp-server enable 0
kemudian cek kembali dhcp-server seperti langkah 4, jika tanda X sudah tidak ada berarti
sudah aktif.
6. Tes Dari client


Daftar Pustaka
http://mikrotik.com

Artis tenar nama jadul, diganti lah... [tapi kebangeten]

0 comments

1. Siapa nama asli Chrisye?
Krisman Rahardi.
2. Siapa nama asli Iwan Fals?
Virgiawan Listanto.
3. Siapa nama asli Sania?
Siti Tuti Susilawati Sutisna. Ada-ada aja yeee.
4. Siapa nama asli Pepeng?
Ferrasta Soebardi. Lebih keren nama aslinya yeee.
5. Siapa nama asli Dede Yusuf?
Yusuf Macan Effendi. Lho, Macan-nya ke mana?
6. Siapa nama asli Dorce Gamalama?
Ahmad Ashadi. Wuakakakakakakaaa.
7. Siapa nama asli Bimbim Slank?
Bimo Setiawan Almachzumi.
8. Siapa nama asli Dewi Persik?
Dewi Murya Agung. Lho, Persik-nya dari mana, Mbak?

9. Siapa nama asli Annisa Bahar?
Ani Setiawati. Wikikikikikikikikikik.


dian-sastro-bugil.jpg diansastro image by 
ikkibarack

10. Siapa nama asli Dian Sastro?
Diandra Paramitha Sastrowardoyo. Emang aslinya sudah kereeen.
11. Siapa nama asli Ian Kasela “RADJA”?
Samijan. Busyeeeettt! Jauh amat yeeee. Kasela = Kalimantan Selatan. Wuaakakakakakaaak.
12. Siapa nama asli Tamara Bleszynski?
Tamara Nathalia Christina Mayawati Bleszynski. Yang ini sih emang keren dari
sononya.
13. Siapa nama asli Cut Memey?
Decy Meilani Susanti. Nama asli dan nama bekennya sama-sama gak komersil yeee. Gak penting banget.
14. Siapa nama asli Rhoma Irama?
Raden Haji Oma Irama. Beneran nih.
15. Siapa nama asli Mulan Kwok?
Wulansari. Huuu….
16. Siapa nama asli artis-artis tampang gaib?
Agus Hadi Sujiwo => Sujiwo Tejo. Lho?
Agung Yulianto => Ki Joko Bodo. Bodoh beneran gak ya?
17. Siapa nama asli Krisdayanti?
Kris Dayanti. Cuma beda pake spasi doang.
18. Siapa nama asli Evie Tamala?
Cucu Suryaningsih. Hihihihihihiihihihihii …, nyasar banget.
http://www.indonesiaindonesia.com/imagehosting/images/33213/1_wulan-guritno.jpg
19. Siapa nama asli Wulan Guritno?
Sri Wulandari.
20. Siapa nama asli Tukul Arwana?
Rianto. Lho, kok nama bekennya jadi ikan banget yak!
21. Siapa nama asli Komeng?
Alfiansyah. Walah, ini lebih aneh lagi yak.
22. Siapa nama asli Bams Samsons?
Bambang Reguna Bukit. Om-om banget yeee.
23. Siapa nama asli Tarzan?
Toto Maryadi.
24. Siapa nama asli Titik Puspa?
Sudarwati. Hm, jadi bingung.
25. Siapa nama asli Didi Kempot?
Didi Prasetyo. Apanya yang kempot kalo gitu?
26. Siapa nama asli Jojon?
Djuhri Masdjan. Dari mana datangnya Jojon?
27. Siapa nama asli Audy Item?
Paula Allodya Item.
28. Siapa nama asli Eno Lerian?
Dwi Retno Rahastri Lerian.
29. Siapa nama asli Indro Warkop?
Indrojoyo Kusumonegoro.
30. Siapa nama asli Dewi Yull?
Raden Ajeng Dewi Pujiati.
31. Siapa nama asli Sys NS?
Mas Haryo Heroe Syswanto Ns Soerio Soebagio. Panjang sekaleee….
32. Siapa nama asli Eko Patrio?
Eko Indro Purnomo.
33. Siapa nama asli Miing Bagito?
Kang Tubagus Dedi Gumelar.
34. Siapa nama asli Tessy?
Kabul Basuki. Namanya juga pelawak.
http://www.kafegaul.com/i/art/musik/i/InulDaratista1_25845_f_21299.jpg
36. Siapa nama asli Inul Daratista?
Ainur Rokhimah. Lho, kok laen banget, Nul?
37. Siapa nama asli Memes?
Meidiana Maemunah.
38. Siapa nama asli Maia?
Maya Estianty.
39. Siapa nama asli Gusti Randa?
Yungki Gustiranda.
40. Siapa nama asli Nia Paramitha?
Pradnya Paramitha.
41. Siapa nama asli Amara Lingua?
Tuwuhadijatitesih Amaranggana. Weleh-weleh, nama yang lebih aneh.
42. Siapa nama asli Aming?
Aming Supriatna Sugandhi.
43. Siapa nama asli Andien?
Andini Aisyah Hariadi.
44. Siapa nama asli Adjie Massaid?
Chandra Pratomo Samiadji.
45. Siapa nama asli Della Puspita?
Nisisari Henny Puspita.
46. Siapa nama asli Dik Doang?
Raden Rizki Mulyawan Kertanegara Hayang Denda Kusuma. Oh, ningrat toh.
47. Siapa nama asli Ikke Nurjanah?
Hartini Erpi Nurjanah.
48. Siapa nama asli Yuni Shara?
Wahyu Setyaning Budi. Lho, kok kayak nama cowok?
49. Siapa nama asli Titi Kamal?
Kurniaty Kamalia.
50. Siapa nama asli Cici Tegal?
Sri Wahyuningsih.
http://krosceknews.com/images/article2/bb1_roy_martin.jpg
51. Siapa nama asli Roy Martin?
Roy Wicaksono.
52. Siapa nama asli Titi DJ?
Titi Dwijayati.
53. Siapa nama asli Nirina Zubir?
Nirina Raudatul Jannah Zubir. Ambil depan dan buntut.
54. Siapa nama asli Anya Dwinov?
Anya Dwinovita Pahlawanti. Biar dibilang Indo-Rusia gitu ya?
55. Siapa nama asli Parto Patrio?
Eddy Supono.
http://dvdmurah.files.wordpress.com/2008/01/pic-dedy-corbuzier1-320x200.jpg
56. Siapa nama asli Deddy Corbuzier?
Deddy Cahyadi Sundjoyo. Corbuzier-nya apaan tuh?
57. Siapa nama asli Uut Permatasari?
Utami Suryaningsih.
58. Siapa nama asli Ria Irawan?
Chandra Ariati Dewi Irawan.
59. Siapa nama asli Iis Dahlia?
Iis Laeliyah.
60. Siapa nama asli Chicha Koeswoyo?
Mirza Riadiani. Koeswoyo jelas dari bokapnya, kalau Chicha-nya?

sumber juandry.blogspot

Friday

Langkah - langkah set MIKROTIK

0 comments

Sekilas Mikrotik

Mikrotik sekarang ini banyak digunakan oleh ISP, provider hotspot, ataupun oleh pemilik warnet. Mikrotik OS menjadikan computer menjadi router network yang handal yang dilengkapi dengan berbagai fitur dan tool, baik untuk jaringan kabel maupun wireless.
Dalam tutorial kali ini penulis menyajikan pembahasan dan petunjuk sederhana dan simple dalam mengkonfigurasi mikrotik untuk keperluan-keperluan tertentu dan umum yang biasa dibutuhkan untuk server/router warnet maupun jaringan lainya, konfirugasi tersebut misalnya, untuk NAT server, Bridging, BW manajemen, dan MRTG.
Versi mikrotik yang penulis gunakan untuk tutorial ini adalah MikroTik routeros 2.9.27
Akses mirotik:
  1. via console
Mikrotik router board ataupun PC dapat diakses langsung via console/ shell maupun remote akses menggunakan putty (www.putty.nl)
  1. via winbox
Mikrotik bisa juga diakses/remote menggunakan software tool winbox
  1. via web
Mikrotik juga dapat diakses via web/port 80 dengan menggunakan browser

Memberi nama Mirotik

[ropix@IATG-SOLO] > system identity print
  name: "Mikrotik"
[ropix@IATG-SOLO] > system identity edit
value-name: name

masuk ke editor ketik misal saya ganti dengan nama IATG-SOLO:

IATG-SOLO
C-c quit C-o save&quit C-u undo C-k cut line C-y paste

Edit kemudian tekan Cltr-o untuk menyimpan dan keluar dari editor
Kalo menggunakan winbox, tampilannya seperti ini:

Mengganti nama interface:

[ropix@IATG-SOLO] > /interface print
Flags: X - disabled, D - dynamic, R - running
 #    NAME          TYPE             RX-RATE    TX-RATE    MTU
 0  R ether1        ether            0          0          1500
 1  R ether2        ether            0          0          1500
[ropix@IATG-SOLO] > /interface edit 0
value-name: name

Nilai 0 adalah nilai ether1, jika ingin mengganti ethet2 nilai 0 diganti dengan 1.
masuk ke editor ketik missal saya ganti dengan nama local:

local
C-c quit C-o save&quit C-u undo C-k cut line C-y paste

Edit kemudian tekan Cltr-o untuk menyimpan dan keluar dari editor
Lakukan hal yang sama untuk interface ether 2, sehingga jika dilihat lagi akan muncul seperti ini:
[ropix@IATG-SOLO] > /interface print
Flags: X - disabled, D - dynamic, R - running
 #    NAME        TYPE             RX-RATE    TX-RATE    MTU
 0  R local       ether            0          0          1500
 1  R public      ether            0          0          1500

Via winbox:
Pilih menu interface, klik nama interface yg ingin di edit, sehingga muncul jendela edit interface.

Seting IP Address :

[ropix@IATG-SOLO] > /ip address add
address: 192.168.1.1/24
interface: local
[ropix@IATG-SOLO] > /ip address print
Flags: X - disabled, I - invalid, D - dynamic
 #   ADDRESS            NETWORK         BROADCAST       INTERFACE
 0   192.168.0.254/24   192.168.0.0     192.168.0.255   local
Masukkan IP addres value pada kolom address beserta netmask, masukkan nama interface yg ingin diberikan ip addressnya.Untuk Interface ke-2 yaitu interface public, caranya sama dengan diatas, sehingga jika dilihat lagi akan menjadi 2 interface:

[ropix@IATG-SOLO] > /ip address print
Flags: X - disabled, I - invalid, D - dynamic
 #   ADDRESS             NETWORK         BROADCAST       INTERFACE
 0   192.168.0.254/24    192.168.0.0     192.168.0.255   local
 1   202.51.192.42/29    202.51.192.40   202.51.192.47   public

Via winbox:


Mikrotik Sebagai NAT

Network Address Translation atau yang lebih biasa disebut dengan NAT adalah suatu metode untuk menghubungkan lebih dari satu komputer ke jaringan internet dengan menggunakan satu alamat IP. Banyaknya penggunaan metode ini disebabkan karena ketersediaan alamat IP yang terbatas, kebutuhan akan keamanan (security), dan kemudahan serta fleksibilitas dalam administrasi jaringan.

Saat ini, protokol IP yang banyak digunakan adalah IP version 4 (IPv4). Dengan panjang alamat 4 bytes berarti terdapat 2 pangkat 32 = 4.294.967.296 alamat IP yang tersedia. Jumlah ini secara teoretis adalah jumlah komputer yang dapat langsung koneksi ke internet. Karena keterbatasan inilah sebagian besar ISP (Internet Service Provider) hanya akan mengalokasikan satu alamat untuk satu user dan alamat ini bersifat dinamik, dalam arti alamat IP yang diberikan akan berbeda setiap kali user melakukan koneksi ke internet. Hal ini akan menyulitkan untuk bisnis golongan menengah ke bawah. Di satu sisi mereka membutuhkan banyak komputer yang terkoneksi ke internet, akan tetapi di sisi lain hanya tersedia satu alamat IP yang berarti hanya ada satu komputer yang bisa terkoneksi ke internet. Hal ini bisa diatasi dengan metode NAT. Dengan NAT gateway yang dijalankan di salah satu komputer, satu alamat IP tersebut dapat dishare dengan beberapa komputer yang lain dan mereka bisa melakukan koneksi ke internet secara bersamaan.


Misal kita ingin menyembunyikan jaringan local/LAN 192.168.0.0/24 dibelakang satu IP address 202.51.192.42 yang diberikan oleh ISP, yang kita gunakan adalah fitur Mikrotik source network address translation (masquerading) . Masquerading akan merubah paket-paket data  IP address asal dan port dari network 192.168.0.0/24 ke 202.51.192.42 untuk selanjutnya diteruskan ke jaringan internet global.
Untuk menggunakan masquerading, rule source NAT dengan action 'masquerade' harus ditambahkan pada konfigurasi firewall:
[ropix@IATG-SOLO] > /ip firewall nat add chain=srcnat action=masquerade out-interface=public
 
Kalo menggunakan winbox, akan terlihat seperti ini:

  
Mikrotik sebagai Transparent web proxy

Salah satu fungsi proxy adalah untuk menyimpan cache. Apabila sebuah LAN menggunakan proxy untuk berhubungan dengan Internet, maka yang dilakukan oleh browser ketika user mengakses sebuah url web server adalah mengambil request tersebut di proxy server. Sedangkan jika data belum terdapat di proxy server maka proxy mengambilkan langsung dari web server. Kemudian request tersebut disimpan di cache proxy. Selanjutnya jika ada client yang melakukan request ke url yang sama, akan diambilkan dari cache tersebut. Ini akan membuat akses ke Internet lebih cepat.

Bagaimana agar setiap pengguna dipastikan mengakses Internet melalu web proxy yang telah kita aktifkan? Untuk ini kita dapat menerapkan transparent proxy. Dengan transparent proxy, setiap Browser pada komputer yang menggunakan gateway ini secara otomatis melewati proxy.

Mengaktifkan fiture web proxy di mikrotik:
[ropix@IATG-SOLO] > /ip proxy set enabled=yes
[ropix@IATG-SOLO] > /ip web-proxy set
cache-administrator= ropix.fauzi@infoasia.net
[ropix@IATG-SOLO] > /ip web-proxy print

enabled: yes
src-address: 0.0.0.0
port: 3128
hostname: "IATG-SOLO"
transparent-proxy: yes
parent-proxy: 0.0.0.0:0
cache-administrator: "ropix.fauzi@infoasia.net"
max-object-size: 8192KiB
cache-drive: system
max-cache-size: unlimited
max-ram-cache-size: unlimited
status: running
reserved-for-cache: 4733952KiB
reserved-for-ram-cache: 2048KiB

Membuat rule untuk transparent proxy pada firewall NAT, tepatnya ada dibawah rule untuk NAT masquerading:
[ropix@IATG-SOLO] > /ip firewall nat add  chain=dstnat in-interface=local src-address=192.168.0.0/24 protocol=tcp dst-port=80 action=redirect to-ports=3128

[ropix@IATG-SOLO] > /ip firewall nat print
Flags: X - disabled, I - invalid, D - dynamic
 0   chain=srcnat out-interface=public action=masquerade
 1   chain=dstnat in-interface=local src-address=192.168.0.0/24 protocol=tcp dst-port=80 action=redirect to-ports=3128

Pada winbox:
1. Aktifkan web proxy pada menu IP>Proxy>Access>Setting ( check box enable)

2. Setting parameter pada menu IP>Web Proxy>Access Setting>General

3. Membuat rule untuk transparent proxy pada menu IP>Firewall>NAT


Transparent proxy dengan proxy server terpisah/independent
Web Proxy built in MikroTik menurut pengamatan saya kurang begitu bagus dibandingkan dengan proxy squid di linux, squid di linux lebih leluasa untuk dimodifikasi dan diconfigure, misalkan untuk feature delay-pool dan ACL list yang berupa file, belum ada di mikrotik seri 2.9.x.
Biasanya kebanyakan orang lebih suka membuat proxy server sendiri, dengan PC Linux/FreeBSD dan tinggal mengarahkan semua client ke PC tersebut.
Topologi PC proxy tersebut bisa dalam jaringan local ataupun menggunakan ip public.
Konfigurasinya hampir mirip dengan transparent proxy, bedanya adalah pada rule NAT actionnya yaitu sbb:
Dalam contoh diatas 192.168.0.100 adalah IP proxy server port 8080

Mikrotik sebagai bandwidth limiter
Mikrotik juga dapat digunakan untuk bandwidth limiter (queue) . Untuk mengontrol mekanisme alokasi data rate.
Secara umum ada 2 jenis manajemen bandwidth pada mikrotik, yaitu simple queue dan queue tree. Silahkan gunakan salah satu saja.

Tutorial berikutnya semua setting mikrotik menggunakan winbox, karena lebih user friendly dan efisien.

Simple queue:
Misal kita akan membatasi bandwidth client dengan ip 192.168.0.3 yaitu untuk upstream 64kbps dan downstream 128kbps
Setting pada menu Queues>Simple Queues


Queue tree
Klik menu ip>firewall>magle


  Buat rule (klik tanda + merah) dengan parameter sbb:
  Pada tab General:
  Chain=forward,
  Src.address=192.168.0.3 (atau ip yg ingin di limit)
  Pada tab Action :
  Action = mark connection,
  New connection mark=client3-con (atau nama dari mark conection yg kita buat)
  Klik Apply dan OK


  Buat rule lagi dengan parameter sbb:
  Pada tab General: Chain=forward,
  Connection mark=client3-con (pilih dari dropdown menu)
  Pada tab Action:
  Action=mark packet,
  New pcket Mark=client3 (atau nama packet mark yg kita buat)
  Klik Apply dan OK

Klik menu Queues>Queues Tree

 Buat rule (klik tanda + merah) dengan parameter sbb:

  Pada tab General:
  Name=client3-in (misal),
  Parent=public (adalah interface yg arah keluar),
  Paket Mark=client3 (pilih dari dropdown, sama yg  kita buat pada magle),
  Queue Type=default,
  Priority=8,
  Max limit=64k (untuk seting bandwith max download)
  Klik aplly dan Ok

  Buat rule lagi dengan parameter sbb:
  Pada tab General:
  Name=client3-up (misal),
  Parent=local (adalah interface yg arah kedalam),
  Paket Mark=client3 (pilih dari dropdown, sama yg  kita buat pada magle),
  Queue Type=default,
  Priority=8,
  Max limit=64k (untuk seting bandwith max upload)
  Klik aplly dan Ok

Mikrotik sebagai Bridging

Bridge adalah suatu cara untuk menghubungkan dua segmen network terpisah bersama-sama dalam suatu protokol sendiri. Paket yang diforward berdasarkan alamat ethernet, bukan IP address (seperti halnya router). Karena forwarding paket dilaksanakan pada Layer 2, maka semua protokol dapat melalui sebuah bridge.
Jadi analoginya seperti ini, anda mempunyai sebuah jaringan local 192.168.0.0/24 gateway ke sebuah modem ADSL yg juga sebagai router dengan ip local 192.168.0.254 dan ip public 222.124.21.26.
Anda ingin membuat proxy server dan mikrotik sebagai BW management untuk seluruh client. Nah mau ditaruh dimanakan PC mikrotik tersebut? Diantara hub/switch dan gateway/modem? Bukankah nanti jadinya dia sebagai NAT dan kita harus menambahkan 1 blok io privat lagi yang berbeda dari gateway modem?


Solusinya mikrotik di set sebagai bridging, jadi seolah2 dia hanya menjembatani antar kabel UTP saja. Topologinya sbb:

Internet----------Moderm/router-----------Mikrotik--------Switch/Hub-----Client

Setting bridging menggunakan winbox
1. Menambahkan interface bridge
Klik menu Interface kemudian klik tanda + warna merah untuk menambahkan interface, pilih Bridge
memberi nama interface bridge, missal kita beri nama bridge1


2. menambahkan interface ether local dan public pada interface
Klik menu IP>Bridge>Ports , kemudian klik tanda + untuk menambahkan rule baru:
Buat 2 rules, untuk interface local dan public.
 
3. Memberi IP address untuk interface bridge
Klik menu IP kemudian klik tanda + untuk menambahkan IP suatu interface, missal 192.168.0.100, pilih interface bridge1 (atau nama interface bridge yang kita buat tadi)
Dengan memberikan IP Address pada interface bridge, maka mikrotik dapat di remote baik dari jaringan yg terhubung ke interface local ataupun public.

Mikrotik sebagai MRTG / Graphing
Graphing adalah tool pada mokrotik yang difungsikan untuk memantau perubahan parameter-parameter pada setiap waktu. Perubahan perubahan itu berupa grafik uptodate dan dapat diakses menggunakan browser.
Graphing dapat menampilkan informasi berupa:
    * Resource usage (CPU, Memory and Disk usage)
    * Traffic yang melewati interfaces
    * Traffic yang melewati simple queues

Mengaktifkan fungsi graping
Klik menu Tool >Graphing>Resource Rules
Adalah mengaktifkan graphing untuk resource usage Mikrotik. Sedangkana allow address adalah IP mana saja yang boleh mengakses grafik tersebu,. 0.0.0.0/0 untuk semua ip address.

Klik menu Tool>Graphing>Interface Rules
Adalah mengaktifkan graphing untuk monitoring traffic yang melewati interface, silahkan pilih interface yg mana yang ingin dipantau, atau pilih “all” untuk semua.

Graphing terdiri atas dua bagian, pertama mengumpulkan informasi/ data yang kedua menampilkanya dalam format web. Untuk mengakses graphics, ketik URL dengan format http://[Router_IP_address]/graphs/ dan pilih dari menu-menu yang ada, grafik mana yang ingin ditampilkan.
Contoh hasil grafik untuk traffic interface public:


Demikian, tutorial yang sedikit penulis sampaikan untuk sekedar membagi ilmu atau menyederhanakan untuk memudahkan pemahaman dari tutorial yang sudah tersedia di situs resmi mikrotik.

Agar disukai Cewek ? iyakah...???

0 comments

Biasanya, lelakilah yang selalu mengejar-ngejar wanita idamannya, memberi perhatian lebih, lalu mengungkapkan cinta. Tapi, kini juga masanya menikmati agresivitas kaum wanita, dan menjadi lelaki yang diincar kaum wanita. Caranya? Gampang, dengan tips kecil, hal itu bukan tak mungkin. Tapi, ini rahasia lho?

Pertama kali yang harus kamu lakukan adalah membuat diri kamu serileks mungkin. Karena kalau kamu terlalu menggebu-gebu, bisa merusak semua 'niat baik' itu. Perlu kamu ketahui juga, sebenarnya membuat si dia datang ke kamu lebih dulu, bukan perkara rumit kok! Kamu hanya perlu tampil apa adanya pada wanita yang kamu suka. Tunjukkan bahwa kamu seorang yang sederhana, jujur, sopan, Pede, sekaligus charming. Semua itu adalah kriteria umum yang bisa bikin wanita menaruh simpatik sama kamu.

Tunjukkan juga kalau kamu sangat antusias ketika mendengar cerita-ceritanya (walaupun itu hanya cerita-cerita biasa yang sebenarnya kurang menarik). Nah, kalau sudah begini, si dia dapat melihat bahwa kamu ternyata seorang yang enak diajak bicara, nyambung, dan, membuat mereka kepingin nempel terus. Jangan lupa untuk selalu memberikan tanggapan, saran, nasihat, ataupun masukan yang positif ketika si dia meminta pendapatmu, atau ketika si dia bertanya tentang suatu masalah padamu.

Kalau selama ini kamu termasuk seorang yang punya 'selera' tinggi dalam memilih seseorang untuk jadi pacarmu, maka mulai kali ini cobalah untuk tak terlalu menetapkan kriteria rumit untuk mendapatkan calon pacar. Disadari atau tidak, hal ini sebenarnya merupakan kebiasaan jelek yang banyak dilakukan pria ataupun wanita --apalagi jika mereka merasa bahwa status sosialnya mulai menanjak. Kamu perlu menerapkan paham nobody's perfect. Mulailah berkaca pada dirimu sendiri, dan lihat dengan cermat - kamu bukan orang yang sempurna, bukan?

Jadi jangan terlalu banyak menilai, apalagi berpikiran negatif. Lama-lama si dia juga bakal sebal melihat kelakuanmu ini. Terutama jika si dia sampai merasakan bahwa dirinya sedang dibanding-bandingkan dengan wanita lain, bisa-bisa malah si dia yang menjauhi kamu.

Dalam kegiatan sehari-hari, boleh-boleh saja kamu memperlihatkan perasaan suka kamu, sekaligus berharap si dia akan menyukai kamu tentunya. Bukannya lantas kamu merasakan bahwa dirimu mempunyai wewenang untuk mengontrol dan mengekangnya --apalagi sampai mengikatnya. Biar bagaimanapun, wanita punya kebebasan yang sama seperti pria dalam bergaul ataupun beraktivitas bersama teman-temannya.

Kamu harus pintar membaca situasi. Jangan halangi dan persempit ruang geraknya. Jangan pula selalu berada di dekatnya dalam kesempatan apapun. Jangan biarkan si dia berfikir mengapa seolah-olah segala kegiatan yang dilakukannya dimata-matai ataupun harus dilakukan atas izinmu. Jangan begitu! Jika kamu begitu, si dia akan berpikir akan jadi seperti apa dirinya nanti jika kamu jadi pacarnya? Mirip penjahat atau buronan yang setiap saat dipantau keberadaannya?

Sebaliknya buat si dia menebak-nebak di mana kamu berada sekarang, apa yang sedang kamu lakukan, dan, dengan siapa kamu berada sekarang. Dengan begitu si dia akan was-was, khawatir, cemas, bercampur kangen atas ketidak-hadiranmu ini.

Akan tetapi, ketika ia sedang kesusahan atau ada masalah, perlihatkan bahwa dirimu terbuka untuk mendengar dan bersedia memberi masukan agar masalahnya cepat selesai. Tunjukkan pula kalau kamu sangat antusias ketika mendengarnya bercerita, dan menanggapinya dengan tanggapan positif, brilian, tanpa kesan menggurui. Yang terpenting jangan di-cuekin aja!

Senyum. Bukan rahasia umum lagi bahwa senyum merupakan senjata ampuh untuk menebar pesona. Para ahli pun menganjurkan banyak senyum untuk merefleksikan diri kamu agar orang lain dapat berfikir bahwa dirimu mempunyai pikiran positif dan stabil.

Nah, kalau kamu termasuk orang murah senyum, jangan ragu-ragu untuk menularkan kebiasaan kamu pada si dia. Caranya mudah, ketika kamu sedang berduaan, buatlah beberapa joke atau kegiatan lain yang dapat membuatnya bereaksi positif - misalnya membuatnya tersenyum dan tertawa.

Jangan sekali-kali kamu keras kepala di depannya. Beri dia ruang untuk mengekspresikan dirinya. Berikan ia ruang untuk membuatmu senyum. Jangan pula hanya si dia yang kamu buat tersenyum, ada baiknya jika kamu juga dekat dengan sahabat-sahabatnya dan keluarganya. Apalagi kalau kamu dapat membuat mereka menyukai keberadaanmu di antara mereka. Percaya deh, kalau 4 dari 5 wanita lebih memilih pacar yang punya selera humor tinggi.

Jangan lupa untuk berusaha menjadi yang terbaik untuknya. Tapi jangan lalu kamu memaksakan dirimu untuk melakukan hal-hal yang nyata-nyata tidak dapat kamu lakukan. Just do the best you can, and, be yourself --maka semuanya akan berjalan lancar.

Jangan lupa juga untuk memperhatikan penampilan. Kamu tahu dong, penampilan yang rapi dan bersih (apalagi harum) sangat digemari wanita?! Usahakan juga untuk menjaga nafasmu supaya tetap segar, karena bisa-bisa si dia pingsan ketika tidak sengaja mencium bau 'tong sampah' yang keluar dari mulutmu!

Jika kamu merupakan seorang agresif, cobalah untuk sedikit menahan keinginan untuk melancarkan aksi terlebih dahulu, seperti menelepon 5-10 kali sehari, mengirim SMS sebanyak 90-100 kali sehari yang isi-isinya terlalu mengobral cinta maupun rayuan bullshit. Sebaliknya, buatlah agar dirimu jarang menelepon, jarang meng-email, jarang bertemu, ataupun ber-SMS ria. Itu akan terus membuat si dia mempesona di matamu, tak membosankan, dan yang pasti, membuat si dia kangen berat padamu.

Satu hal lagi, jangan selalu menuruti keinginannya. Usahakan untuk sedikit jaga Image dengan selalu tampil cool di depannya (walaupun sebenarnya kamu sudah tak tahan melihat wajahnya yang lucu ketika merayumu). Dengan begitu si dia bakal tambah geregetan sama kamu.

Buatlah dirimu semisterius mungkin. wanita sebenarnya suka hal-hal yang berbau misteri. Dengan begitu mereka bisa berpetualang untuk mendapatkan cintamu. Nggak percaya? Coba saja kamu jarang nongol dan jarang nelepon. Pasti dia kelimpungan mencari-cari kamu. Nah, dengan begitu rasa ingin tahu tentang kamu akan bertambah, dan dia akan mencari jalan untuk mengetahui dirimu lebih dalam lagi.

Jangan pula kamu jadi sok akrab dengan dia! Karena jika kamu terlalu akrab, ia akan merasakan kenyamanan yang berbeda setiap berdekatan denganmu. Ia tidak mau suatu hari nanti persahabatan ini jadi hancur berantakan karena adanya perasaan cinta. Dengan begitu dia akan memilih kamu sebagai sahabat ketimbang sebagai kekasih. Wah?

 
sumber: terselubung.tk 

Thursday

Peristiwa Besar dalam dunia IT

0 comments

1. Yahoo Melewatkan Facebook
Tahukah Anda kalau Mark Zuckerberg pernah nyaris menjual hak kepemilikan Facebook kepada Yahoo? Tahun 2006, Yahoo melihat potensi Facebook cukup besar untuk dijadikan lawan MySpace. Mereka sempat menawarkan uang sebesar US$ 1 miliar kepada Mark. Namun saat akuisisi nyaris terjadi, tiba-tiba Yahoo mengalami penurunan saham sampai 22 persen. Reaksi Yahoo? Bernegosiasi menurunkan tawaran harga kepada Mark menjadi US$ 800 juta saja. Jelas dirinya menolak dan akhirnya memutuskan untuk membesarkan Facebook sendirian.


2. Real Networks Menolak “iPod”
iPod, pemutar file multimedia paling populer saat ini, ternyata pernah ditolak konsepnya oleh Philips dan Real Networks. Tepatnya tahun 2000, Tony Fadell menawarkan konsep pemutar MP3 mungil, bergaya, dan menyediakan content-delivery system yang memudahkan pengisian musik, bernama Pod.


Hanya Apple yang mau menerima proposal Fadell dan memproduksi peranti yang kita kenal sebagai iPod serta content-delivery system bernama iTunes. Saat ini iTunes mendominasi 80% pasar musik digital berbayar di dunia. Kabar Real Networks? Dengan RealPlayer-nya, pendapatan mereka per tahun hanya segelintir dibanding penghasilan Apple dari iTunes saja, belum ditambah penjualan iPod.
http://static.howstuffworks.com/gif/ipod-touch-5.jpg

3. IBM Mengatrol Microsoft
Tahun 1980, IBM sedang mengerjakan proyek PC pertama dan mencari perusahaan perangkat lunak yang bisa menyediakan disc operating system (DOS). Awalnya mereka meminta bantuan Gary Kildall dari Digital Research, pembuat sistem operasi CP/M.

Namun negosiasi tidak berjalan mulus sehingga akhirnya IBM beralih kepada duo Bill Gates dan Paul Allen yang memiliki program Microsoft DOS. Kontrak pun terjalin dan IBM menuai sukses besar, sekaligus mengangkat nama Microsoft. Jika saja Kildall mau menerima tawaran IBM, mungkin perusahaannya-lah yang bakal meraksasa seperti Microsoft saat ini.


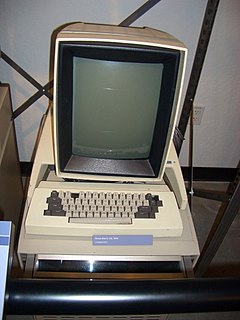
4. Xerox Alto “Dicuri” Apple
Vendor Xerox mengembangkan sebuah komputer pertama yang memakai window-based GUI. Komputer yang ada sebelumnya hanya mengandalkan teks sebagai operasionalnya. Diberi nama Alto, komputer ini sudah dilengkapi tetikus, jaringan ethernet, dan penyunting teks WSYIWYG (what you see is what you get). Namun saat diluncurkan tahun 1973, pasar konsumen PC belum terbentuk.

Akibatnya Xerox hanya mendistribusikan Alto ke beberapa universitas secara gratis. Nah, tahun 1979, Steve Jobs mengunjungi Xerox PARC, tempat pengerjaan Alto. Saat melihat komputer ini, ia langsung terinspirasi dan kemudian mengimplementasikan banyak fitur utama Alto ke dalam Lisa dan Mac, dua PC yang sedang perusahaannya kembangkan. Ternyata Mac sangat laris manis, sementara Xerox yang akhirnya mengikuti dengan memasarkan Xerox Star (berbasis teknologi Alto) sudah terlambat masuk pasar.


5. “Google” Sebelum Google
Medio 1990-an ketika perang antarmesin pencari masih berimbang antara Yahoo, Altavista, dan Lycos, ada satu yang mencuat ke permukaan. Open Text Web Index namanya. Mirip Google saat ini, Open Text dikenal karena kecepatan respon, akurasi, dan komprehensif. Tahun 1995, arsitektur Open Text bahkan dibeli Yahoo untuk diterapkan dalam mesin pencariannya.


Namun dua tahun berselang, pemilik Open Text memutuskan berpindah haluan ke sektor content management system untuk enterprise. Padahal tahun 1998, Google baru diluncurkan. Jika saja Open Text (dan Yahoo) tetap bermain di teknologi mesin pencari, mungkin saat ini merekalah yang memimpin pasar. Sayang, mereka tak menyadari besarnya industri mesin pencari pada masa seperti sekarang ini.

6. Microsoft Menyelamatkan Apple
Tahun 1997 adalah tahun kebangkitan Apple. Dalam kondisi krisis keuangan akibat Mac-nya kalah bersaing dengan Power Computing dan Radius, mereka terancam berhenti produksi. Untungnya, datang bantuan yang tak disangka-sangka: Microsoft. Tanpa diduga mereka bersedia membeli saham Apple sebesar US$ 150 juta, relatif cukup untuk memperpanjang nafas.

Steve Jobs, sebagai negosiator dalam perundingan dengan pihak Microsoft, akhirnya ditunjuk sebagai CEO Apple. Kemudian lewat tangan dinginnya, Apple kini malah mampu menandingi Microsoft — sang juru penolong — dalam kompetisi bisnis TI.

sumber: http://woamu.blogspot.com/

Date Conversion
Gregorian to Hijri Hijri to Gregorian
Day: Month: Year
 

Tri Susanto | Copyright 2009 Tri Susanto | Blogger Template by Mas San | Sponsored by Noow!