internet marketing
Showing posts with label Network. Show all posts

Saturday

Virus Komputer "Life is Beautiful" Mengancam..!! ciah ...

0 comments

BEWARE!!! Virus Komputer "Life is Beautiful" Mengancam..!!

Tovic Sobat Malakian 25 Maret jam 23:46 Balas
Intermezo..

Kamis, 25 Maret 2010 | 09:00 WIB

JAKARTA, KOMPAS.com — Perusahaan peranti lunak, Microsoft dan Norton, Selasa (23/3/2010), menginformasikan adanya ancaman penyusupan virus baru lewat surat elektronik (e-mail) yang merusak data komputer pengguna layanan internet, seperti Yahoo, Hotmail, dan AOL (American OnLine).

Virus itu masuk ke surat elektronik dalam bentuk program presentasi Power Point dengan nama "Life is Beautiful". Jika Anda menerimanya, segera hapus file tersebut. Karena jika itu dibuka, akan muncul pesan di layar komputer Anda kalimat: "it is too late now; your life is no longer beautiful...." (Sudah terlambat sekarang, hidup Anda tak indah lagi).

Akibatnya, Anda akan kehilangan semua data di komputer. Bukan itu saja, orang yang mengirimkan "virus" itu juga akan mendapatkan akses ke nama, e-mail, dan password Anda. AOL telah mengonfirmasikan, peranti lunak antivirus yang sementara ini sudah ada tidak mampu menghancurkan "Life is Beautiful". Virus ini diciptakan oleh seorang hacker yang menyebut dirinya "Life Owner". (Sumber:KOMPAS)

Thursday

Proteksi image dengan PHP

0 comments

Proteksi 
Image dengan PHP tutorial phpBandwith stolen, atau pencurian bandwith menjadi salah satu alasan mengapa saya menulis artikel ini. Namun apa yang menjadi istimewa dari teknik proteksi image dengan PHP? Keistimewaannya adalah anda bisa menampilkan image/gambar hanya pada website-website pilihan anda, dan jika orang lain yang mencoba mengcopy url image anda, niscaya dia tidak bisa menampilkan imagenya di website miliknya. Bandwith anda tetap aman. Script php lengkapnya adalah sebagai berikut :
php
$imagedir = “/home/websiteanda/public_html/images/” ;

$validprefixes = array (
“ilmuwebsite.com”,
“www.ilmuwebsite.com”
) ;

$homepage = “http://www.ilmuwebsite.com/” ;
$email = info@ilmuwebsite.com;

function isreferrerokay ( $referrer, $validprefixes )
{
$validreferrer = 0 ;
$authreferrer  = current( $validprefixes );
while ($authreferrer) {
if (eregi( “^https?://$authreferrer/”, $referrer )) {
$validreferrer = 1 ;
break ;
}
$authreferrer = next( $validprefixes );
}
return $validreferrer ;
}

$image = $_GET['image'] ;
$referrer = getenv( “HTTP_REFERER” );

if (isset($_GET['image'])) {
if (empty($referrer) ||
isreferrerokay( $referrer, $validprefixes )) {

$imagepath = $imagedir . $image ;
$imageinfo = getimagesize( $imagepath );
if ($imageinfo[2] == 1) {
$imagetype = “gif” ;
}
elseif ($imageinfo[2] == 2) {
$imagetype = “jpeg” ;
}
elseif ($imageinfo[2] == 3) {
$imagetype = “png” ;
}
else {
header( “HTTP/1.0 404 Not Found” );
exit ;
}

header( “Content-type: image/$imagetype” );
@readfile( $imagepath );

}
else {

if (isset($email)) {
mail( $email, “Bandwidth Theft Alert”,
“WARNING:nn$referrerntried to accessn$imagen”,
“From: CHImageGuard <$email>” );
}
header( “HTTP/1.0 404 Not Found” );
}
}
else {
header( “Location: $homepage” );
}

?>
Script ini bekerja mengecek refererr. Referer sendiri yang mengindikasikan darimanakan datangnya suatu request terjadi, dalam bentuk url. Dan script ini kemudian mencocokkan referrer, jika domain referrer tidak terdapat dalam  $validprefixes maka domain tersebut tidak dapat menampilkan image, dan begitu sebaliknya. Letakkan script ini di direktori root website anda, atau di dalam direktori anda yang lain, kemudian yang harus di setting adalah :
$imagedir = “/home/websiteanda/public_html/images/” ;
$imagedir merupakan full path dari direktori image anda…
$validprefixes = array (
“ilmuwebsite.com”,
“www.ilmuwebsite.com”
) ;

kemudian $validprefixes merupakan website referer yang diperbolehkaan untuk dapat menampilkan image
$email = info@ilmuwebsite.com;
kemudian yang terakhir adalah email, yang nantinya dapat memberitahukan kepada anda orang lain yang mencoba untuk menampilkan image anda di websitenya tanpa sepengetahuan anda.
untuk menggunakan url nya adalah seperti ini
http://www.websiteanda.com/imgprotection.php?image=image.jpg
contoh penggunaanya seperti ini …
http://unair.info/imagegen/imageir.php?image=image003.jpg
anda dapat mengetesnya dengan menyisipkan tag ini di website anda.

gambarnya tidak akan tampil.
Selamat mencoba. Silahkan download scriptnya disini.
http://www.ilmuwebsite.com/file_tutorial/imgprotection.php.zip

Tuesday

Mesin kiamat di sabotase oleh seekor Burung

0 comments


The Large Hadron Collider (LHC) yang juga sering disebut sebagai mesin yang mampu menciptakan kiamat mengalami peristiwa aneh yang tidak disangka. Mesin super rumit tersebut rusak setelah seekor burung yang lewat menjatuhkan sepotong kecil remah roti ke dalam mesin itu.

Dari gambar di bawah kalian bisa melihat ada delapan lingkaran kecil di lingkaran besar. lingkaran itu adalah peralatan yang terdapat di permukaan tanah, tepat diatas cincin akselerator.
Jadi burung bisa lewat disitu.


LHC adalah sebuah mesin raksasa yang dibuat oleh para ilmuwan jenius di CERN yang dirancang untuk memecahkan partikel yang diharapkan dapat menjawab beberapa pertanyaan dalam fisika kuantum. Mesin yang berbentuk lingkaran ini memiliki panjang 27 km dan terletak di kedalaman 175 meter di bawah tanah perbatasan Perancis-Swiss.

Subjek pemecahan partikel ini telah menarik perhatian para ilmuwan dan penggemar science fiction di seluruh dunia mengingat eksperimen ini juga dipercaya dapat menciptakan lubang hitam mini yang sering dianggap sebagai cikal bakal mesin waktu, walaupun dibantah oleh beberapa fisikawan ternama seperti Michio Kaku.

LHC ini juga sempat diangkat dalam novel Dan Brown berjudul Angels and Demons.


Sedangkan CERN adalah organisasi penelitian nuklir Eropa yang bermarkas di Jenewa yang didirikan pada tahun 1954. Fasilitas yang mereka miliki merupakan laboratorium penelitian partikel terbesar di dunia. Saat ini organisasi ini mempekerjakan hampir 8.000 ilmuwan jenius yang mewakili 580 universitas yang berasal dari 80 negara. Mungkin banyak dari kita yang belum mengetahui kalau internet pertama kali ditemukan oleh CERN pada tahun 1989.

Pada awal November ini, LHC mengalami pemanasan yang berlebihan di beberapa bagian setelah sebuah potongan kecil Baguette (sejenis roti) mendarat di sebuah peralatan yang ada di permukaan tanah tepat di atas cincin akselerator.

Dr Mike Lamont, kordinator mesin LHC, mengatakan bahwa potongan kecil baguette itu yang dipercaya dijatuhkan oleh seekor burung yang lewat telah menyebabkan suhu magnet superkonduktor naik dari -271.1 C menjadi -265 C, yaitu titik dimana magnet itu berhenti berfungsi.

Dalam teori, jika LHC beroperasi secara penuh, peristiwa ini dapat menjadi bencana besar. Namun menurut para ilmuwan, mereka telah menyediakan sistem keselamatan yang memadai yang dapat mematikan mesin secara otomatis sebelum suhu naik lebih tinggi.

Pemecahan partikel penuh direncanakan akan dimulai lagi pada pertengahan bulan ini.

Apabila beroperasi, LHC akan menembakkan proton dan ion timah yang akan bergerak menyusuri rute berbentuk lingkaran dengan kecepatan yang hampir menyamai kecepatan cahaya. Proton dan Ion timah tersebut mengandung energi setara dengan kereta super cepat yang bergerak dengan kecepatan penuh.

Tahun lalu, mesin seharga 10 miliar dolar Amerika ini justru menjadi rusak setelah energi super besar ini menjadi tidak terkontrol dan menyebabkan kebocoran gas helium.

Kerusakan beruntun yang dialami oleh LHC telah menyebabkan sebagian ilmuwan berspekulasi bahwa mesin ini telah disabotase oleh partikel lintas waktu mereka sendiri yang datang dari masa depan. Pendapat ini mirip dengan film terminator dimana seorang robot diutus untuk membunuh cikal bakal pemimpin pemberontakan masa depan.

Namun eksperimen CERN ini ternyata tidak mendapat kata sepakat di kalangan ilmuwan. Menurut sebagian ilmuwan, jika lubang hitam mini tercipta, dan terjadi sesuatu yang diluar perhitungan, bisa saja lubang hitam tersebut menjadi membesar tanpa terkendali dan menelan apa saja yang berada di dekatnya. Dengan kata lain, Kiamat !

Seperti yang kita ketahui, lubang hitam memiliki gaya gravitasi super kuat sehingga bahkan cahayapun ditelan olehnya.

Karena itu di sejumlah negara di Amerika dan Eropa, beberapa ilmuwan telah mengajukan gugatan hukum agar CERN menghentikan usahanya untuk memecahkan partikel.

Apakah mungkin seekor burung dikirim dari masa depan untuk menggagalkan usaha CERN ?? Hmm..paling tidak ia tahu sekali dimana harus menjatuhkan rotinya supaya mesin tersebut rusak.


menurut saya burung itu dikirim Tuhan. Dia mencoba berkata bahwa manusia ga boleh macam-macam sama alam. Lalu Dia mempermalukan orang-orang pintar itu hanya dengan kecelakaan kecil dari burung. Make sense khan?

persis seperti Allah mengirim burung ababil dengan melempari batu ke tentara abrahah yang berniat menghancurkan kabah

Read more: http://tukang-copy-paste.blogspot.com/

Monday

Tips & Trik membuka situs yang dilarang [!!!]

0 comments

Koneksi internet bermanfaat untuk dukung pekerjaan. Tapi kalau banyak blokir, repot juga. Meski tidak berniat negatif, seorang pengguna biasanya hanya bisa pasrah kalau koneksi internet yang ada di hadapannya sudah diamankan. Sebetulnya, demi hal-hal yang positif, ada sedikit tips yang bisa dimanfaatkan. Ini dia.
Cara Pertama
Gunakan jasa mesin pencari seperti Google ataupun Yahoo untuk membuka website yang ingin Anda kunjungi. Sebagai contoh, jika www.vivanews.com diblokir oleh administrator jaringan, lakukan pencarian dengan menggunakan kata kunci www.vivanews.com. Kalau sudah selesai, buka kopi dari halaman tersebut yang disimpan pada cache search engine yang Anda gunakan.
Cara Kedua
Metode lain mengakses ke situs terlarang yang diblokir adalah menggunakan IP address dari situs tersebut. Bukan alamat URL-nya seperti biasa. Teknik ini dapat menembus blokir berbasis URL yang biasa digunakan. Sebagai contoh, bila situs www.myspace.com diblokir oleh sekolah atau kampus Anda, ketikkan saja IP addressnya yakni 216.178.39.11 di address bar browser. Untuk mendapatkan nomor IP dari alamat yang diinginkan, Anda bisa menggunakan layanan IP conversion tools yang banyak tersedia di internet. Atau, gunakan saja cara sederhana. Dengan fasilitas ping yang ada di sistem operasi, Anda juga bisa mendapatkannya. Misalnya dengan mengetikkan ping www.myspace.com di menu Start > Run.
Cara Ketiga
Beberapa mini web browser dapat membantu Anda untuk membuka website yang dilarang. Contohnya Opera Mini Browser. Silakan coba install dan jalankan untuk membuka website yang tidak dapat dibuka oleh browser versi PC. Contoh lainnya adalah menggunakan browser yang terintegrasi pada software Real Player. Selain dapat membantu Anda dalam membuka website yang diblokir, browser milik software ini juga mampu menembus beberapa fasilitas terlarang yang dimiliki oleh website yang bersangkutan. Contohnya mendownload video. Banyak situs yang menyediakan video memblokir video yang ada di situ untuk didownload langsung oleh pengunjung. Oleh Real Player, blokir tersebut kadang bisa ditembus.
Cara Keempat
Cara terakhir ini adalah cara yang paling manjur. Menggunakan software atau utility anonymizer yang diinstalasikan di PC kerja atau notebook yang digunakan. Tools anonymous browsing ini dapat melindungi identitas Anda di internet dan memberikan akses ke situs-situs yang harusnya tidak boleh dibuka di jaringan internet Anda.

Beberapa tips tersebut bisa Anda manfaatkan untuk mengakses website yang diblokir oleh sekolah, kampus, warnet, kantor, ataupun area publik lainnya. Satu hal yang perlu diperhatikan, pemblokiran situs-situs tertentu oleh administrator jaringan tentu ada alasannya. Demi keamanan jaringan komputer Anda terhadap serangan dari luar, atau agar pengguna dalam jaringan tersebut disiplin dan efisien dalam menggunakan koneksi. Sebaiknya mintalah izin pada administrator atau atasan sebelum Anda membuka situs-situs yang dilarang. Daripada kena sanksi atau dipecat.
• VIVAnews  

Sunday

Setup Mikrotik sebagai Gateway server

0 comments

MikroTik   RouterOS™,  merupakan   system  operasi   Linux   base   yang   diperuntukkan   sebagai
network router. Didesain untuk memberikan kemudahan bagi penggunanya. Administrasinya bisa
dilakukan  melalui  Windows   application   (WinBox).   Selain   itu   instalasi   dapat   dilakukan   pada
Standard computer PC. PC yang akan dijadikan router mikrotikpun tidak memerlukan resource
yang   cukup   besar   untuk   penggunaan   standard,  misalnya   hanya   sebagai   gateway.   Untuk
keperluan beban yang besar ( network yang kompleks, routing yang rumit dll) disarankan untuk
mempertimbangkan pemilihan resource PC yang memadai.
Fasilitas pada mikrotik antara lain sebagai berikut :
- Protokoll routing RIP, OSPF, BGP.
- Statefull firewall
- HotSpot for Plug-and-Play access
- remote winbox GUI admin
Lebih lengkap bisa dilihat di www.mikrotik.com.
Meskipun demikian Mikrotik bukanlah free software, artinya kita harus membeli licensi terhadap
segala fasiltas yang disediakan. Free trial hanya untuk 24 jam saja. Kita bisa membeli software
mikrotik dalam bentuk CD yang diinstall pada Hard disk atau disk on module (DOM). Jika kita
membeli DOM tidak perlu install tetapi tinggal menancapkan DOM pada slot IDE PC kita.
Langkah-langkah berikut adalah dasar-dasar setup mikrotik yang dikonfigurasikan untuk jaringan
sederhana sebagai gateway server.
1. Langkah pertama adalah install Mikrotik RouterOS pada PC atau pasang DOM.
2. Login Pada Mikrotik Routers melalui console :
MikroTik v2.9.7
Login: admin
Password:
Sampai langkah ini kita sudah bisa masuk pada mesin Mikrotik. User default adalah admin
dan tanpa password, tinggal ketik admin kemudian tekan tombol enter.
3. Untuk keamanan ganti password default
[admin@Mikrotik] > password
old password: *****
new password: *****
retype new password: *****
[admin@ Mikrotik]] >
4. Mengganti nama Mikrotik Router, pada langkah ini nama server akan diganti menjadi “Waton”
[admin@Mikrotik] > system identity set name=Waton
[admin@Waton] >
5. Melihat interface pada Mikrotik Router
[admin@Mikrotik] > interface print
Flags: X - disabled, D - dynamic, R - running
 #    NAME                         TYPE             RX-RATE    TX-RATE    MTU
 0  R ether1                       ether            0          0          1500
 1  R ether2                       ether            0          0          1500
[admin@Mikrotik] >6. Memberikan  IP address pada  interface Mikrotik.  Misalkan ether1 akan kita gunakan untuk
koneksi ke Internet dengan IP 192.168.0.1 dan ether2 akan kita gunakan untuk network local
kita dengan IP 172.16.0.1
[admin@Waton]   >   ip   address   add   address=192.168.0.1
netmask=255.255.255.0 interfac
e=ether1
[admin@Waton]   >   ip   address   add   address=172.16.0.1
netmask=255.255.255.0 interfac
e=ether2
7. Melihat konfigurasi IP address yang sudah kita berikan
[admin@Waton] >ip address print
Flags: X - disabled, I - invalid, D - dynamic
 #   ADDRESS            NETWORK         BROADCAST       INTERFACE
 0   192.168.0.1/24    192.168.0.0     192.168.0.63    ether1  
 1   172.16.0.1/24      172.16.0.0      172.16.0.255    ether2  
[admin@Waton] >
8. Memberikan   default   Gateway,   diasumsikan   gateway   untuk   koneksi   internet   adalah
192.168.0.254
[admin@Waton] > /ip route add gateway=192.168.0.254
9. Melihat Tabel routing pada Mikrotik Routers
[admin@Waton] > ip route print       
Flags: X - disabled, A - active, D - dynamic,
C - connect, S - static, r - rip, b - bgp, o - ospf
 #     DST-ADDRESS        PREFSRC         G GATEWAY         DISTANCE INTERFACE
 0 ADC 172.16.0.0/24      172.16.0.1                                 ether2  
 1 ADC 192.168.0.0/26     192.168.0.1                               ether1  
 2 A S 0.0.0.0/0                          r 192.168.0.254              ether1  
[admin@Waton] >
10. Tes Ping ke Gateway untuk memastikan konfigurasi sudah benar
[admin@Waton] > ping 192.168.0.254
192.168.0.254 64 byte ping: ttl=64 time<1 ms
2 packets transmitted, 2 packets received, 0% packet loss
round-trip min/avg/max = 0/0.0/0 ms
[admin@Waton] >
11. Setup DNS pada Mikrotik Routers
[admin@Waton]   >   ip   dns   set   primary-dns=192.168.0.10   allow-remote-
requests=no
[admin@Waton] > ip dns set secondary-dns=192.168.0.11 allow-remote-
requests=no
12. Melihat konfigurasi DNS
[admin@Waton] > ip dns print            
            primary-dns: 192.168.0.10
          secondary-dns: 192.168.0.11  allow-remote-requests: no
             cache-size: 2048KiB
          cache-max-ttl: 1w
             cache-used: 16KiB
[admin@Waton] >
13. Tes untuk akses domain, misalnya dengan ping nama domain
[admin@Waton] > ping yahoo.com
216.109.112.135 64 byte ping: ttl=48 time=250 ms
10 packets transmitted, 10 packets received, 0% packet loss
round-trip min/avg/max = 571/571.0/571 ms
[admin@Waton] >
Jika sudah berhasil reply  berarti seting DNS sudah benar.
14. Setup Masquerading, Jika Mikrotik akan kita pergunakan sebagai gateway server maka agar
client computer pada network dapat terkoneksi ke internet perlu kita masquerading.
[admin@Waton]   >   ip   firewall   nat   add   action=masquerade   out-
interface=ether1
chain: srcnat
[admin@Waton] >
15. Melihat konfigurasi Masquerading
[admin@Waton] ip firewall nat print
Flags: X - disabled, I - invalid, D - dynamic
 0   chain=srcnat out-interface=ether1 action=masquerade
[admin@Waton] >
Setelah   langkah ini bisa dilakukan pemeriksaan untuk koneksi dari jaringan local.   Dan jika
berhasil    berarti  kita sudah berhasil  melakukan  instalasi  Mikrotik Router  sebagai  Gateway
server. Setelah terkoneksi dengan jaringan Mikrotik dapat dimanage menggunakan WinBox
yang bisa di download dari Mikrotik.com atau dari server mikrotik kita. Misal Ip address server
mikrotik kita 192.168.0.1, via browser buka http://192.168.0.1 dan download WinBox dari situ.
Jika kita menginginkan client  mendapatkan  IP address secara otomatis maka perlu kita setup
dhcp server pada Mikrotik. Berikut langkah-langkahnya :
1.Buat IP address pool
/ip pool add name=dhcp-pool ranges=172.16.0.10-172.16.0.20
2. Tambahkan DHCP Network dan gatewaynya yang akan didistribusikan ke client
Pada contoh ini networknya adalah 172.16.0.0/24 dan gatewaynya 172.16.0.1
/ip dhcp-server network add address=172.16.0.0/24 gateway=172.16.0.1
3. Tambahkan DHCP Server ( pada contoh ini dhcp diterapkan pada interface ether2 )/ip dhcp-server add interface=ether2 address-pool=dhcp-pool
4. Lihat status DHCP server
[admin@Waton] > ip dhcp-server print
Flags: X - disabled, I - invalid
 #   NAME           INTERFACE RELAY          ADDRESS-POOL LEASE-TIME ADD-ARP
 0 X dhcp1           ether2   
Tanda X menyatakan bahwa DHCP server belum enable maka perlu dienablekan terlebih
dahulu pada langkah 5.
5. Jangan Lupa dibuat enable dulu dhcp servernya
/ip dhcp-server enable 0
kemudian cek kembali dhcp-server seperti langkah 4, jika tanda X sudah tidak ada berarti
sudah aktif.
6. Tes Dari client


Daftar Pustaka
http://mikrotik.com

Friday

Langkah - langkah set MIKROTIK

0 comments

Sekilas Mikrotik

Mikrotik sekarang ini banyak digunakan oleh ISP, provider hotspot, ataupun oleh pemilik warnet. Mikrotik OS menjadikan computer menjadi router network yang handal yang dilengkapi dengan berbagai fitur dan tool, baik untuk jaringan kabel maupun wireless.
Dalam tutorial kali ini penulis menyajikan pembahasan dan petunjuk sederhana dan simple dalam mengkonfigurasi mikrotik untuk keperluan-keperluan tertentu dan umum yang biasa dibutuhkan untuk server/router warnet maupun jaringan lainya, konfirugasi tersebut misalnya, untuk NAT server, Bridging, BW manajemen, dan MRTG.
Versi mikrotik yang penulis gunakan untuk tutorial ini adalah MikroTik routeros 2.9.27
Akses mirotik:
  1. via console
Mikrotik router board ataupun PC dapat diakses langsung via console/ shell maupun remote akses menggunakan putty (www.putty.nl)
  1. via winbox
Mikrotik bisa juga diakses/remote menggunakan software tool winbox
  1. via web
Mikrotik juga dapat diakses via web/port 80 dengan menggunakan browser

Memberi nama Mirotik

[ropix@IATG-SOLO] > system identity print
  name: "Mikrotik"
[ropix@IATG-SOLO] > system identity edit
value-name: name

masuk ke editor ketik misal saya ganti dengan nama IATG-SOLO:

IATG-SOLO
C-c quit C-o save&quit C-u undo C-k cut line C-y paste

Edit kemudian tekan Cltr-o untuk menyimpan dan keluar dari editor
Kalo menggunakan winbox, tampilannya seperti ini:

Mengganti nama interface:

[ropix@IATG-SOLO] > /interface print
Flags: X - disabled, D - dynamic, R - running
 #    NAME          TYPE             RX-RATE    TX-RATE    MTU
 0  R ether1        ether            0          0          1500
 1  R ether2        ether            0          0          1500
[ropix@IATG-SOLO] > /interface edit 0
value-name: name

Nilai 0 adalah nilai ether1, jika ingin mengganti ethet2 nilai 0 diganti dengan 1.
masuk ke editor ketik missal saya ganti dengan nama local:

local
C-c quit C-o save&quit C-u undo C-k cut line C-y paste

Edit kemudian tekan Cltr-o untuk menyimpan dan keluar dari editor
Lakukan hal yang sama untuk interface ether 2, sehingga jika dilihat lagi akan muncul seperti ini:
[ropix@IATG-SOLO] > /interface print
Flags: X - disabled, D - dynamic, R - running
 #    NAME        TYPE             RX-RATE    TX-RATE    MTU
 0  R local       ether            0          0          1500
 1  R public      ether            0          0          1500

Via winbox:
Pilih menu interface, klik nama interface yg ingin di edit, sehingga muncul jendela edit interface.

Seting IP Address :

[ropix@IATG-SOLO] > /ip address add
address: 192.168.1.1/24
interface: local
[ropix@IATG-SOLO] > /ip address print
Flags: X - disabled, I - invalid, D - dynamic
 #   ADDRESS            NETWORK         BROADCAST       INTERFACE
 0   192.168.0.254/24   192.168.0.0     192.168.0.255   local
Masukkan IP addres value pada kolom address beserta netmask, masukkan nama interface yg ingin diberikan ip addressnya.Untuk Interface ke-2 yaitu interface public, caranya sama dengan diatas, sehingga jika dilihat lagi akan menjadi 2 interface:

[ropix@IATG-SOLO] > /ip address print
Flags: X - disabled, I - invalid, D - dynamic
 #   ADDRESS             NETWORK         BROADCAST       INTERFACE
 0   192.168.0.254/24    192.168.0.0     192.168.0.255   local
 1   202.51.192.42/29    202.51.192.40   202.51.192.47   public

Via winbox:


Mikrotik Sebagai NAT

Network Address Translation atau yang lebih biasa disebut dengan NAT adalah suatu metode untuk menghubungkan lebih dari satu komputer ke jaringan internet dengan menggunakan satu alamat IP. Banyaknya penggunaan metode ini disebabkan karena ketersediaan alamat IP yang terbatas, kebutuhan akan keamanan (security), dan kemudahan serta fleksibilitas dalam administrasi jaringan.

Saat ini, protokol IP yang banyak digunakan adalah IP version 4 (IPv4). Dengan panjang alamat 4 bytes berarti terdapat 2 pangkat 32 = 4.294.967.296 alamat IP yang tersedia. Jumlah ini secara teoretis adalah jumlah komputer yang dapat langsung koneksi ke internet. Karena keterbatasan inilah sebagian besar ISP (Internet Service Provider) hanya akan mengalokasikan satu alamat untuk satu user dan alamat ini bersifat dinamik, dalam arti alamat IP yang diberikan akan berbeda setiap kali user melakukan koneksi ke internet. Hal ini akan menyulitkan untuk bisnis golongan menengah ke bawah. Di satu sisi mereka membutuhkan banyak komputer yang terkoneksi ke internet, akan tetapi di sisi lain hanya tersedia satu alamat IP yang berarti hanya ada satu komputer yang bisa terkoneksi ke internet. Hal ini bisa diatasi dengan metode NAT. Dengan NAT gateway yang dijalankan di salah satu komputer, satu alamat IP tersebut dapat dishare dengan beberapa komputer yang lain dan mereka bisa melakukan koneksi ke internet secara bersamaan.


Misal kita ingin menyembunyikan jaringan local/LAN 192.168.0.0/24 dibelakang satu IP address 202.51.192.42 yang diberikan oleh ISP, yang kita gunakan adalah fitur Mikrotik source network address translation (masquerading) . Masquerading akan merubah paket-paket data  IP address asal dan port dari network 192.168.0.0/24 ke 202.51.192.42 untuk selanjutnya diteruskan ke jaringan internet global.
Untuk menggunakan masquerading, rule source NAT dengan action 'masquerade' harus ditambahkan pada konfigurasi firewall:
[ropix@IATG-SOLO] > /ip firewall nat add chain=srcnat action=masquerade out-interface=public
 
Kalo menggunakan winbox, akan terlihat seperti ini:

  
Mikrotik sebagai Transparent web proxy

Salah satu fungsi proxy adalah untuk menyimpan cache. Apabila sebuah LAN menggunakan proxy untuk berhubungan dengan Internet, maka yang dilakukan oleh browser ketika user mengakses sebuah url web server adalah mengambil request tersebut di proxy server. Sedangkan jika data belum terdapat di proxy server maka proxy mengambilkan langsung dari web server. Kemudian request tersebut disimpan di cache proxy. Selanjutnya jika ada client yang melakukan request ke url yang sama, akan diambilkan dari cache tersebut. Ini akan membuat akses ke Internet lebih cepat.

Bagaimana agar setiap pengguna dipastikan mengakses Internet melalu web proxy yang telah kita aktifkan? Untuk ini kita dapat menerapkan transparent proxy. Dengan transparent proxy, setiap Browser pada komputer yang menggunakan gateway ini secara otomatis melewati proxy.

Mengaktifkan fiture web proxy di mikrotik:
[ropix@IATG-SOLO] > /ip proxy set enabled=yes
[ropix@IATG-SOLO] > /ip web-proxy set
cache-administrator= ropix.fauzi@infoasia.net
[ropix@IATG-SOLO] > /ip web-proxy print

enabled: yes
src-address: 0.0.0.0
port: 3128
hostname: "IATG-SOLO"
transparent-proxy: yes
parent-proxy: 0.0.0.0:0
cache-administrator: "ropix.fauzi@infoasia.net"
max-object-size: 8192KiB
cache-drive: system
max-cache-size: unlimited
max-ram-cache-size: unlimited
status: running
reserved-for-cache: 4733952KiB
reserved-for-ram-cache: 2048KiB

Membuat rule untuk transparent proxy pada firewall NAT, tepatnya ada dibawah rule untuk NAT masquerading:
[ropix@IATG-SOLO] > /ip firewall nat add  chain=dstnat in-interface=local src-address=192.168.0.0/24 protocol=tcp dst-port=80 action=redirect to-ports=3128

[ropix@IATG-SOLO] > /ip firewall nat print
Flags: X - disabled, I - invalid, D - dynamic
 0   chain=srcnat out-interface=public action=masquerade
 1   chain=dstnat in-interface=local src-address=192.168.0.0/24 protocol=tcp dst-port=80 action=redirect to-ports=3128

Pada winbox:
1. Aktifkan web proxy pada menu IP>Proxy>Access>Setting ( check box enable)

2. Setting parameter pada menu IP>Web Proxy>Access Setting>General

3. Membuat rule untuk transparent proxy pada menu IP>Firewall>NAT


Transparent proxy dengan proxy server terpisah/independent
Web Proxy built in MikroTik menurut pengamatan saya kurang begitu bagus dibandingkan dengan proxy squid di linux, squid di linux lebih leluasa untuk dimodifikasi dan diconfigure, misalkan untuk feature delay-pool dan ACL list yang berupa file, belum ada di mikrotik seri 2.9.x.
Biasanya kebanyakan orang lebih suka membuat proxy server sendiri, dengan PC Linux/FreeBSD dan tinggal mengarahkan semua client ke PC tersebut.
Topologi PC proxy tersebut bisa dalam jaringan local ataupun menggunakan ip public.
Konfigurasinya hampir mirip dengan transparent proxy, bedanya adalah pada rule NAT actionnya yaitu sbb:
Dalam contoh diatas 192.168.0.100 adalah IP proxy server port 8080

Mikrotik sebagai bandwidth limiter
Mikrotik juga dapat digunakan untuk bandwidth limiter (queue) . Untuk mengontrol mekanisme alokasi data rate.
Secara umum ada 2 jenis manajemen bandwidth pada mikrotik, yaitu simple queue dan queue tree. Silahkan gunakan salah satu saja.

Tutorial berikutnya semua setting mikrotik menggunakan winbox, karena lebih user friendly dan efisien.

Simple queue:
Misal kita akan membatasi bandwidth client dengan ip 192.168.0.3 yaitu untuk upstream 64kbps dan downstream 128kbps
Setting pada menu Queues>Simple Queues


Queue tree
Klik menu ip>firewall>magle


  Buat rule (klik tanda + merah) dengan parameter sbb:
  Pada tab General:
  Chain=forward,
  Src.address=192.168.0.3 (atau ip yg ingin di limit)
  Pada tab Action :
  Action = mark connection,
  New connection mark=client3-con (atau nama dari mark conection yg kita buat)
  Klik Apply dan OK


  Buat rule lagi dengan parameter sbb:
  Pada tab General: Chain=forward,
  Connection mark=client3-con (pilih dari dropdown menu)
  Pada tab Action:
  Action=mark packet,
  New pcket Mark=client3 (atau nama packet mark yg kita buat)
  Klik Apply dan OK

Klik menu Queues>Queues Tree

 Buat rule (klik tanda + merah) dengan parameter sbb:

  Pada tab General:
  Name=client3-in (misal),
  Parent=public (adalah interface yg arah keluar),
  Paket Mark=client3 (pilih dari dropdown, sama yg  kita buat pada magle),
  Queue Type=default,
  Priority=8,
  Max limit=64k (untuk seting bandwith max download)
  Klik aplly dan Ok

  Buat rule lagi dengan parameter sbb:
  Pada tab General:
  Name=client3-up (misal),
  Parent=local (adalah interface yg arah kedalam),
  Paket Mark=client3 (pilih dari dropdown, sama yg  kita buat pada magle),
  Queue Type=default,
  Priority=8,
  Max limit=64k (untuk seting bandwith max upload)
  Klik aplly dan Ok

Mikrotik sebagai Bridging

Bridge adalah suatu cara untuk menghubungkan dua segmen network terpisah bersama-sama dalam suatu protokol sendiri. Paket yang diforward berdasarkan alamat ethernet, bukan IP address (seperti halnya router). Karena forwarding paket dilaksanakan pada Layer 2, maka semua protokol dapat melalui sebuah bridge.
Jadi analoginya seperti ini, anda mempunyai sebuah jaringan local 192.168.0.0/24 gateway ke sebuah modem ADSL yg juga sebagai router dengan ip local 192.168.0.254 dan ip public 222.124.21.26.
Anda ingin membuat proxy server dan mikrotik sebagai BW management untuk seluruh client. Nah mau ditaruh dimanakan PC mikrotik tersebut? Diantara hub/switch dan gateway/modem? Bukankah nanti jadinya dia sebagai NAT dan kita harus menambahkan 1 blok io privat lagi yang berbeda dari gateway modem?


Solusinya mikrotik di set sebagai bridging, jadi seolah2 dia hanya menjembatani antar kabel UTP saja. Topologinya sbb:

Internet----------Moderm/router-----------Mikrotik--------Switch/Hub-----Client

Setting bridging menggunakan winbox
1. Menambahkan interface bridge
Klik menu Interface kemudian klik tanda + warna merah untuk menambahkan interface, pilih Bridge
memberi nama interface bridge, missal kita beri nama bridge1


2. menambahkan interface ether local dan public pada interface
Klik menu IP>Bridge>Ports , kemudian klik tanda + untuk menambahkan rule baru:
Buat 2 rules, untuk interface local dan public.
 
3. Memberi IP address untuk interface bridge
Klik menu IP kemudian klik tanda + untuk menambahkan IP suatu interface, missal 192.168.0.100, pilih interface bridge1 (atau nama interface bridge yang kita buat tadi)
Dengan memberikan IP Address pada interface bridge, maka mikrotik dapat di remote baik dari jaringan yg terhubung ke interface local ataupun public.

Mikrotik sebagai MRTG / Graphing
Graphing adalah tool pada mokrotik yang difungsikan untuk memantau perubahan parameter-parameter pada setiap waktu. Perubahan perubahan itu berupa grafik uptodate dan dapat diakses menggunakan browser.
Graphing dapat menampilkan informasi berupa:
    * Resource usage (CPU, Memory and Disk usage)
    * Traffic yang melewati interfaces
    * Traffic yang melewati simple queues

Mengaktifkan fungsi graping
Klik menu Tool >Graphing>Resource Rules
Adalah mengaktifkan graphing untuk resource usage Mikrotik. Sedangkana allow address adalah IP mana saja yang boleh mengakses grafik tersebu,. 0.0.0.0/0 untuk semua ip address.

Klik menu Tool>Graphing>Interface Rules
Adalah mengaktifkan graphing untuk monitoring traffic yang melewati interface, silahkan pilih interface yg mana yang ingin dipantau, atau pilih “all” untuk semua.

Graphing terdiri atas dua bagian, pertama mengumpulkan informasi/ data yang kedua menampilkanya dalam format web. Untuk mengakses graphics, ketik URL dengan format http://[Router_IP_address]/graphs/ dan pilih dari menu-menu yang ada, grafik mana yang ingin ditampilkan.
Contoh hasil grafik untuk traffic interface public:


Demikian, tutorial yang sedikit penulis sampaikan untuk sekedar membagi ilmu atau menyederhanakan untuk memudahkan pemahaman dari tutorial yang sudah tersedia di situs resmi mikrotik.

Thursday

Peristiwa Besar dalam dunia IT

0 comments

1. Yahoo Melewatkan Facebook
Tahukah Anda kalau Mark Zuckerberg pernah nyaris menjual hak kepemilikan Facebook kepada Yahoo? Tahun 2006, Yahoo melihat potensi Facebook cukup besar untuk dijadikan lawan MySpace. Mereka sempat menawarkan uang sebesar US$ 1 miliar kepada Mark. Namun saat akuisisi nyaris terjadi, tiba-tiba Yahoo mengalami penurunan saham sampai 22 persen. Reaksi Yahoo? Bernegosiasi menurunkan tawaran harga kepada Mark menjadi US$ 800 juta saja. Jelas dirinya menolak dan akhirnya memutuskan untuk membesarkan Facebook sendirian.


2. Real Networks Menolak “iPod”
iPod, pemutar file multimedia paling populer saat ini, ternyata pernah ditolak konsepnya oleh Philips dan Real Networks. Tepatnya tahun 2000, Tony Fadell menawarkan konsep pemutar MP3 mungil, bergaya, dan menyediakan content-delivery system yang memudahkan pengisian musik, bernama Pod.


Hanya Apple yang mau menerima proposal Fadell dan memproduksi peranti yang kita kenal sebagai iPod serta content-delivery system bernama iTunes. Saat ini iTunes mendominasi 80% pasar musik digital berbayar di dunia. Kabar Real Networks? Dengan RealPlayer-nya, pendapatan mereka per tahun hanya segelintir dibanding penghasilan Apple dari iTunes saja, belum ditambah penjualan iPod.
http://static.howstuffworks.com/gif/ipod-touch-5.jpg

3. IBM Mengatrol Microsoft
Tahun 1980, IBM sedang mengerjakan proyek PC pertama dan mencari perusahaan perangkat lunak yang bisa menyediakan disc operating system (DOS). Awalnya mereka meminta bantuan Gary Kildall dari Digital Research, pembuat sistem operasi CP/M.

Namun negosiasi tidak berjalan mulus sehingga akhirnya IBM beralih kepada duo Bill Gates dan Paul Allen yang memiliki program Microsoft DOS. Kontrak pun terjalin dan IBM menuai sukses besar, sekaligus mengangkat nama Microsoft. Jika saja Kildall mau menerima tawaran IBM, mungkin perusahaannya-lah yang bakal meraksasa seperti Microsoft saat ini.


4. Xerox Alto “Dicuri” Apple
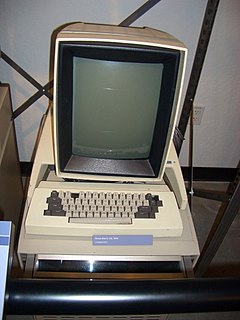
Vendor Xerox mengembangkan sebuah komputer pertama yang memakai window-based GUI. Komputer yang ada sebelumnya hanya mengandalkan teks sebagai operasionalnya. Diberi nama Alto, komputer ini sudah dilengkapi tetikus, jaringan ethernet, dan penyunting teks WSYIWYG (what you see is what you get). Namun saat diluncurkan tahun 1973, pasar konsumen PC belum terbentuk.

Akibatnya Xerox hanya mendistribusikan Alto ke beberapa universitas secara gratis. Nah, tahun 1979, Steve Jobs mengunjungi Xerox PARC, tempat pengerjaan Alto. Saat melihat komputer ini, ia langsung terinspirasi dan kemudian mengimplementasikan banyak fitur utama Alto ke dalam Lisa dan Mac, dua PC yang sedang perusahaannya kembangkan. Ternyata Mac sangat laris manis, sementara Xerox yang akhirnya mengikuti dengan memasarkan Xerox Star (berbasis teknologi Alto) sudah terlambat masuk pasar.


5. “Google” Sebelum Google
Medio 1990-an ketika perang antarmesin pencari masih berimbang antara Yahoo, Altavista, dan Lycos, ada satu yang mencuat ke permukaan. Open Text Web Index namanya. Mirip Google saat ini, Open Text dikenal karena kecepatan respon, akurasi, dan komprehensif. Tahun 1995, arsitektur Open Text bahkan dibeli Yahoo untuk diterapkan dalam mesin pencariannya.


Namun dua tahun berselang, pemilik Open Text memutuskan berpindah haluan ke sektor content management system untuk enterprise. Padahal tahun 1998, Google baru diluncurkan. Jika saja Open Text (dan Yahoo) tetap bermain di teknologi mesin pencari, mungkin saat ini merekalah yang memimpin pasar. Sayang, mereka tak menyadari besarnya industri mesin pencari pada masa seperti sekarang ini.

6. Microsoft Menyelamatkan Apple
Tahun 1997 adalah tahun kebangkitan Apple. Dalam kondisi krisis keuangan akibat Mac-nya kalah bersaing dengan Power Computing dan Radius, mereka terancam berhenti produksi. Untungnya, datang bantuan yang tak disangka-sangka: Microsoft. Tanpa diduga mereka bersedia membeli saham Apple sebesar US$ 150 juta, relatif cukup untuk memperpanjang nafas.

Steve Jobs, sebagai negosiator dalam perundingan dengan pihak Microsoft, akhirnya ditunjuk sebagai CEO Apple. Kemudian lewat tangan dinginnya, Apple kini malah mampu menandingi Microsoft — sang juru penolong — dalam kompetisi bisnis TI.

sumber: http://woamu.blogspot.com/

Wednesday

Firewall ?

0 comments

Firewall merupakan sebuah perangkat yang diletakkan antara Internet dengan jaringan internal, Informasi yang keluar atau masuk harus melalui firewall ini.

Tujuan utama dari firewall adalah untuk menjaga (prevent) agar akses (ke dalam maupun ke luar) dari orang yang tidak berwenang (unauthorized access) tidak dapat dilakukan.

Konfigurasi dari firewall bergantung kepada kebijaksanaan (policy) dari organisasi yang bersangkutan, yang dapat dibagi menjadi dua jenis: Apa-apa yang tidak diperbolehkan secara eksplisit dianggap tidak diperbolehkan (prohibitted), Apa-apa yang tidak dilarang secara eksplisit dianggap diperbolehkan (permitted).

Firewall bekerja dengan mengamati paket IP (Internet Protocol) yang melewatinya. Berdasarkan konfigurasi dari firewall maka akses dapat diatur berdasarkan IP address, port, dan arah informasi. Detail dari konfigurasi bergantung kepada masing-masing firewall.

Firewall dapat berupa sebuah perangkat keras yang sudah dilengkapi dengan perangkat lunak tertentu, sehingga pemakai (administrator) tinggal melakukan konfigurasi dari firewall tersebut. Firewall juga dapat berupa perangkat lunak yang ditambahkan kepada sebuah server (baik UNIX maupun Windows NT), yang dikonfigurasi menjadi firewall. Dalam hal ini, sebetulnya perangkat komputer dengan prosesor Intel 80486 sudah cukup untuk menjadi firewall yang sederhana. Firewall biasanya melakukan dua fungsi; fungsi (IP) filtering dan fungsi proxy.

Keduanya dapat dilakukan pada sebuah perangkat komputer (device) atau dilakukan secara terpisah. Beberapa perangkat lunak berbasis UNIX yang dapat digunakan untuk melakukan IP filtering antara lain: ipfwadm: merupakan standar dari sistem Linux yang dapat diaktifkan pada level kernel , ipchains: versi baru dari Linux kernel packet filtering yang diharapkan dapat menggantikan fungsi ipfwadm

Fungsi proxy dapat dilakukan oleh berbagai software tergantung kepada jenis proxy yang dibutuhkan, misalnya web proxy, rlogin proxy, ftp proxy dan seterusnya. Di sisi client sering kali dibutuhkan software tertentu agar dapat menggunakan proxy server ini, seperti misalnya dengan menggunakan SOCKS. Beberapa perangkat lunak berbasis UNIX untuk proxy antara lain: Socks: proxy server oleh NEC Network Systems Labs , Squid: web proxy server

Monday

PROXY ?

0 comments

devinisi proxy ?

        Proxy server (peladen proxy) adalah sebuah komputer server atau program komputer yang dapat bertindak sebagai komputer lainnya untuk melakukan request terhadap content dari Internet atau intranet.

Proxy Server bertindak sebagai gateway terhadap dunia Internet untuk setiap komputer klien. Proxy server tidak terlihat oleh komputer klien: seorang pengguna yang berinteraksi dengan Internet melalui sebuah proxy server tidak akan mengetahui bahwa sebuah proxy server sedang menangani request yang dilakukannya. Web server yang menerima request dari proxy server akan menginterpretasikan request-request tersebut seolah-olah request itu datang secara langsung dari komputer klien, bukan dari proxy server.

Dengan kata lain, Proxy juga berfungsi mewakili request yang ingin diteruskan ke Internet, sehingga jika ada request yang tidak diperbolehkan oleh proxy server yang emank udah di-set agar tidak me-redirect beberapa request ke Internet, maka akan langsung diputuskan(DC), oleh proxy server...
Biasanya proxy digunakan di kantor, perusahaan, yang hanya memperbolehkan karyawannya agar mengakses situs2 yang berbau positif saja.

Proxy server juga dapat digunakan untuk mengamankan jaringan pribadi yang dihubungkan ke sebuah jaringan publik (seperti halnya Internet). Proxy server memiliki lebih banyak fungsi daripada router yang memiliki fitur packet filtering karena memang proxy server beroperasi pada level yang lebih tinggi dan memiliki kontrol yang lebih menyeluruh terhadap akses jaringan. Proxy server yang berfungsi sebagai sebuah "agen keamanan" untuk sebuah jaringan pribadi, umumnya dikenal sebagai firewall.

TIPS PROXY

Sebelum melangkah lebih lanjut, ada baiknya yang satu ini saya jelaskan sekalian. Daripada nanti pada prakteknya malah bingung. Masalahnya, ketika pertama kali memakainya --karena belum tahu, cuma modal nekat; saya sendiri juga bingung.
  • Transparent proxy : Proxy ini yang biasanya dipakai untuk memeriksa apakah memenuhi kriteria pemblokan atau tdak. Dengan kata lain, ini merupakan proxy yang dipakai oleh admin untuk memfilter segala content yang keluar masuk.
  • Anonymous : Kebanyakan saya pakai yang ini. Karena ini membungkus/mengganti IP kita dengan IP yang dipinjamkan. Sehingga kita bisa membypass proxy si admin
  • High anonymous : Proxy ini seperti yang anonymous. Bedanya kalau pakai yang ini, seperti direct connection. Jadi IP proxynya tidak terdeteksi. Sedangkan kalau yang anonymous masih terdeteksi jika kita masih menggunakan proxy.
Memakai Proxy
Ilustrasi :
PC > ISP > proxy1 > proxy2 >........> proxy ke-n >website tujuan.
Pada setiap situs yang dikunjungi baik melalui HTTP, telnet, ataupun FTP mereka bisa mencatat identitas anda, mulai dari browser yg digunakan, url yang dikunjungi, IP yg digunakan, negara asal dll. Jika menggunakan proxy maka IP yang terlog adalah IP proxy tersebut. Dari contoh diatas adalah IP dari proxy ke -n, kalau di trace maka diperoleh IP proxy sebelumnya begitu seterusnya hingga sampai pada IP dari ISP yg digunakan.

#Cara 1
http://proxy1.com/-_-http://proxy2.com/-_-http://www.tujuan.com

dimana alamat proxy1 dan proxy2 dipisahkan dengan tanda -_-
#Cara 2
http://proxy1/http://proxy2:80/http://proxy3:80/http://www.webtujuan.com

#Cara 3
  • Pertama cek Ip-mu ke www.ip-adress.com
  • Buka tab baru [kalau pake FireFox/ Opera/ IE7, window baru -> IE6 kebawah]. Buka Google, lakukan pencarian dengan keyword 'free proxy list' atau kalau tidak mau repot, klik langsung Cari Free Proxy List
  • Pilih salah satu link
  • Setelah terbuka, nanti akan ada kolom IP dengan port-nya, type proxy dan negara. Pilih salah satu IP. Misalnya : 123.456.789.000:3128. Digit sebelum titik dua [:] adalah IP sedangkan sesudahnya merupakan nomor port.
  • Copy IP-nya
  • Set Browser FireFox
    Tools
    >> Options >> Advanced >> Network >> Settings
    Klik Manual ... kemudian pastekan IP yang didapat di 'HTTP Proxy' dan pastekan portnya di 'Port' dan beri centang pada 'Use this proxy ...'
  • OK
  • Set Browser IE
    Tools
    >> Options >> Connections >> LAN Settings
    Klik Use a proxy bla bla bla ... kemudian pastekan IP yang didapat di 'Address' dan pastekan portnya di 'Port'. Klik 'Bypass ...'
  • OK
  • Refresh lagi http://www.ip-adress.com. Apa IP-nya sudah berubah?? Kalau belum, cari lagi hehehe... Kalau sudah, cepatkah loadnya??

Tips Meningkatkan Traffik Pengunjung Blog (cara miningkatkan rangking)

0 comments

Sebenarnya beberapa tips yang saya sampaikan mungkin temen-temen sudah ada yang tau,tapi bagi temen-temen yang lain yang belum tau,semoga tips-tips ini bisa membantu.

Tips-tips yang bisa temen-tmen coba adalah :
1. Lakukan Blogwalking dengan Cerdas (Smart Blogwalking)
Yang dimaksud dengan Smart Blogwalking adalah dengan memperhatikan beberapa hal, antara lain : perhatikan jam dan tanggal pada saat kita melakukan blogwalking dan memasukkan komentar di berbagai fasilitas widget temen2 kita. Kunjungi 5 blog sahabat teratas yang baru saja berkunjung ke blog kita dan lakukan hal yang sama di blog yang baru kita buka. Kalau tanggal dan jamnya sudah lama (kemaren/beberapa hari yang lalu), sementara tinggalkan dulu.
Tapi ada kekurangan dari tips ini, yaitu kita harus punya banyak waktu, tidak sempat baca artikel sahabat dan yang pasti tidak akan bertahan lama. Artinya kalau kita berhenti melakukan hal di atas untuk beberapa hari, pasti pengunjung yang datang ke blog kita menurun drastis dibanding saat kita aktif melakukan hal tersebut. Tapi untuk blog-blog yang baru, hal tersebut sangat perlu dilakukan sebagai perkenalan dengan sahabat blogger yang lain.
2. Bergabung dengan Mybloglog
Tipsnya adalah dengan masuk ke tab Members dan lihat Meet the New Members. Tiap ada anggota baru segera tambahkan sebagai teman (add friend). Umumnya anggota baru sangat senang ditambahkan sebagai teman dan langsung datang ke profile kita. Blog kita yang kita tambahkan di My Sites and Services insya Allah segera dikunjungi.
Kelemahan tips ini kurang lebih sama dengan blogwalking, butuh waktu senggang yang banyak dan harus konsisten menambah teman. Tidak ada jaminan mereka akan kembali, kecuali artikel atau website kita sangat menarik :)

Tips di atas hanyalah merupakan cara alternatif. Sebenarnya kita lebih senang bila dikunjungi oleh visitor from search engine atau pengunjung dari mesin pencari. Dan untuk itu kita harus belajar SEO. Tapi tidak ada salahnya kalau kita mau mencoba tips-tips tersebut, terutama bagi temen-temen yang blognya masih baru.
Semoga bisa membantu.....

sumber http://buitenzblog.blogspot.com

Thursday

Setting Mikrotik Untuk Speedy

0 comments

sebelumnya saya minta maaf kalo lancang berani menulis setting mikrotik untuk speedy,  karena saya sendiri   juga masih baru belajar. Akan tetapi mungkin dan semoga sedikit tips yang saya dapetnya juga dari tutorial di blog masjitos.blogspot.com/ atau  juga berdasarkan referensi  tutorial - tutorial  yang  laen.

Sebelumnya saya gambarkan dulu skema jaringannya:
LAN —> Mikrotik RouterOS —> Modem ADSL —> INTERNET
Untuk   LAN,   kita   pake   kelas   C,   dengan   network   192.168.0.0/24.   Untuk  Mikrotik
RouterOS,   kita   perlu   dua   ethernet   card.  Satu   (ether1   -   192.168.1.2/24)   untuk
sambungan ke Modem ADSL dan satu lagi (ether2 - 192.168.0.1/24) untuk sambungan
ke LAN. Untuk Modem ADSL, IP kita set 192.168.1.1/24.
Sebelum mengetikkan apapun,  pastikan Anda  telah berada pada  root  menu dengan
mengetikkan “/” Set IP untuk masing² ethernet card
ip address add address=192.168.1.2/24 interface=ether1
ip address add address=192.168.0.1/24 interface=ether2
Untuk menampilkan hasil perintah di atas ketikkan perintah berikut:
/ip address print
Kemudian lakukan testing dengan mencoba nge-ping ke gateway atau ke komputer yg
ada  pada  LAN.  Jika  hasilnya   sukses,  maka   konfigurasi   IP Anda   sudah  benar  ping
192.168.1.1
ping 192.168.0.10
Menambahkan Routing
ip route add gateway=192.168.1.1
Setting DNS
ip dns set primary-dns=202.134.1.10 allow-remote-requests=yes
ip dns set secondary-dns=202.134.0.155 allow-remote-requests=yes
Karena koneksi ini menggunakan Speedy dari Telkom, maka DNS yg aq pake ya punya
Telkom. Silahkan sesuaikan dengan DNS provider Anda. Setelah itu coba Anda lakukan
ping ke yahoo.com misalnya: ping yahoo.com Jika hasilnya sukses, maka settingan DNS
sudah benar Source NAT (Network Address Translation) / Masquerading Agar semua
komputer   yg   ada   di   LAN   bisa   terhubung   ke   internet   juga,   maka   Anda   perlu
menambahkan NAT (Masquerade) pada Mikrotik.
/ip firewall nat add
chain=srcnat
action=masquerade out-interface=ether1
Sekarang   coba   lakukan   ping   ke   yahoo.com  dari   komputer   yang   ada   di   LAN  ping
yahoo.com  Jika   hasilnya   sukses,   maka   setting   masquerade   sudah   benar   DHCP
(DynamicHost Configuration Protocol) Karena alasan supaya praktis, temenku pengin
pake DHCP Server.  Biar klo tiap ada klien yang konek,  dia ga perlu setting IP secara
manual. Tinggal obtain aja dari DHCP Server, beres dah.  Untungnya Mikrotik ini juga
ada fitur DHCP Servernya. Jadi ya ga ada masalah.. 
Membuat IP Address Pool
/ip pool add name=dhcp-pool
ranges=192.168.0.2-192.168.0.254
Menambahkan DHCP Network
ip dhcp-server network add address=192.168.0.0/24
gateway=192.168.0.1
dns-server=202.134.1.10,202.134.0.155
Menambahkan Server DHCP
/ip dhcp-server add name=DHCP_LAN
disabled=no
interface=ether2
address-pool=dhcp-pool
Sekarang coba lakukan testing dari komputer klien, untuk me-request IP Address dari
Server  DHCP.  Jika   sukses,  maka   sekali   lagi,   settingannya   udah   bener   Bandwidth
Control  Agar semua komputer klien pada LAN tidak saling berebut bandwidth,  maka
perlu dilakukan yg namanya bandwidth management atau bandwidth control Model yg
saya   gunakan   adalah   queue   trees.  Untuk   lebih   jelas  apa  itu,   silahkan  merujuk   ke
situsnya Mikrotik Kondisinya seperti ini: Koneksi Speedy kan katanya speednya sampe
384/64 Kbps   (Download/Upload),  nah kondisi   itu  sangat   jarang  tercapai.  Jadi  kita
harus cari estimasi rata²nya. Maka saya ambil minimalnya untuk download bisa dapet
sekitar   300  Kbps   dan   untuk   upload   aq   alokasikan   50  Kbps.   Sedangkan   untuk   yg
maksimumnya,  untuk download kira² 380 Kbps  dan upload 60 Kbps.  Lalu,   jumlah
komputer klien yang ada saat ini adalah 10 buah.  Jadi harus disiapkan bandwidth itu
untuk dibagikan kepada 10 klien tersebut. Perhitungan untuk masing² klien seperti ini:
Minimal Download: 300 / 10 * 1024 = 30720 bps Maximal Download: 380 / 10 * 1024 =
38912 bps Minimal Upload: 50 / 10 * 1024 = 5120 bps Maximal Upload: 60 / 10 * 1024
= 6144 bps Selanjutnya kita mulai konfigurasinya:
Tandai semua paket yg asalnya dari LAN
/ip firewall mangle add src-address=192.168.0.0/24
action=mark-connection
new-connection-mark=Clients-con
chain=prerouting
/ip firewall mangle add
connection-mark=Clients-con
action=mark-packet
new-packet-mark=Clients
chain=prerouting Menambahkan rule yg akan membatasi kecepatan download dan upload
/queue tree add
name=Clients-Download
parent=ether2
packet-mark=Clients
limit-at=30720
max-limit=38912
/queue tree add name=Clients-Upload
parent=ether1
packet-mark=Clients
limit-at=5120 max-limit=6144
Sekarang  coba  lakukan  test  download dari  beberapa klien,  mestinya  sekarang  tiap2
klien akan  berbagi bandwidthnya.  Jika  jumlah klien yg online tidak sampai  10,  maka
sisa bandwidth yang nganggur   itu  akan  dibagikan kepada klien yg online.  Graphing
Mikrotik  ini   juga dilengkapi  dengan  fungsi  monitoring  traffic  layaknya MRTG biasa.
Jadi kita bisa melihat berapa banyak paket yg dilewatkan pada PC Mikrotik kita.  tool
graphing  set   store-every=5min  Berikutnya yang akan kita monitor  adalah paket² yg
lewat semua  interface yg ada di  PC Mikrotik kita,  klo di  komputerku ada ether1 dan
ether2.
/tool graphing interface add-interface=all store-on-disk=yes
Sekarang   coba   arahkan   browser   anda   ke   IP   Router   Mikrotik.  Klo   aq   di   sini:
http://192.168.0.1/graphs/ Nanti  akan  ada pilihan  interface apa aja yg ada di  router
Anda.  Coba klik salah satu,  maka Anda  akan bisa melihat grafik dari paket2 yg lewat
pada interface tersebut. Dari tutorial diatas saya cuma sampai mengambil langkah pada
setting   penambahan  NAT  (  masquerade  )   saja.  Karena  menurut   saya  DHCP   yang
sifatnya  berubah ubah  jadi  nanti   saat  mau  limit  BW nya   terkadang   ip  tidak  sama.
CMIIW.  dan  untuk setting  limit  saya melakukannya pada remote winbox yang  lebih
mudah,  nah pertanyaan untuk saya sendiri.  Kapan graph tool  nya kamu install  nak ?
hehehhee... ok semoga berguna semuanya.
S P E E D Y   D E N G A N   MI K R O T I K                        R O U T E R S   
Ditulis oleh abu aisyah di/pada Juli 15 , 2007
MikroTik RouterOS? adalah sistem operasi  dan perangkat   lunak yang dapat  digunakan untuk
menjadikan komputer manjadi router network yang handal, mencakup berbagai fitur yang dibuat
untuk ip network dan jaringan wireless, cocok digunakan oleh ISP dan provider hostspot.
Kemarin, ada temen yg minta tolong di-setting-kan PC routernya. Dia pake Mikrotik RouterOS.
Aq juga ga tau knapa kok dia milih Mikrotik..  Aneh² ae..  Klo untuk Linux seh aq udah biasa
pake + nyetting, tapi klo yg namanya Mikrotik blom pernah sama sekali. Tapi menurutku paling
ya gitu² aja kaya Linux OS yg laen.. Ya udah aq sanggupin aja..
Oia, aq ga akan mbahas gmn cara instalasinya Mikrotik RouterOS. Jadi untuk instalasinya
silahkan merujuk ke situsnya Mikrotik.Sampai di lokasi, aq coba ngeliat seperti apa seh Mikrotik itu Seperti biasa, klo pertama kali aq
berhadapan dengan  console,  perintah pertama yg  aq ketikkan adalah  ls  untuk ngeliat   isinya
direktori.  Tapi  apa hasilnya? Ternyata perintah  ls ga dikenali  di  Mikrotik..  Aq coba perintah²
Linux laennya,  hasilnya jg sama,  ga dikenali.  Hmm..  Trus aq coba tekan tombol TAB,  voila..
Terus kluar sederetan perintah² gitu.. Ternyata fungsinya sama kaya bash completion di Linux..
Aq liat isinya.. Ohh.. Ternyata gini toh Mikrotik itu.. Aq coba ketik ip, maka kita langsung masuk
ke sub menu ip. Aq tekan TAB lagi, trus aq ketik address, tekan tombol ENTER, maka langsung
masuk ke  sub menu  ip address.  Terus aq coba ketik “..”  (without  quotes)   ternyata  langsung
kembali ke sub menu ip lagi. Ohh.. I see.. Jadi gini ya.. Klo misal dari sub menu apapun dan kita
pengin kembali ke root menu, langsung ketik aja “/“.
Oke.. Aq rasa perkenalannya udah cukup. Sekarang saatnya kita “menggarap” si Mikrotik ini
biar bisa berfungsi sebagaimana yg diharapkan..
Sebelumnya saya gambarkan dulu skema jaringannya:
LAN —> Mikrotik RouterOS —> Modem ADSL —> INTERNET
Untuk LAN, kita pake kelas C, dengan network 192.168.0.0/24. Untuk Mikrotik RouterOS, kita
perlu dua ethernet card. Satu (ether1 - 192.168.1.2/24) untuk sambungan ke Modem ADSL dan
satu lagi (ether2 - 192.168.0.1/24) untuk sambungan ke LAN. Untuk Modem ADSL, IP kita set
192.168.1.1/24.
Sebelum mengetikkan apapun, pastikan Anda telah berada pada root menu dengan mengetikkan
“/”
Set IP untuk masing²ethernet card
ip address add address=192.168.1.2/24 interface=ether1
ip address add address=192.168.0.1/24 interface=ether2
Untuk menampilkan hasil perintah di atas ketikkan perintah berikut:
ip address print
Kemudian lakukan testing dengan mencoba nge-ping ke gateway atau ke komputer yg ada pada
LAN. Jika hasilnya sukses, maka konfigurasi IP Anda sudah benar
ping 192.168.1.1
ping 192.168.0.10
Menambahkan Routing
ip route add gateway=192.168.1.1
Setting DNS
ip dns set primary-dns=202.134.1.10 allow-remote-requests=yes
ip dns set secondary-dns=202.134.0.155 allow-remote-requests=yes
Karena koneksi ini menggunakan Speedy dari Telkom, maka DNS yg aq pake ya punya Telkom.
Silahkan sesuaikan dengan DNS provider Anda.
Setelah itu coba Anda lakukan ping ke yahoo.com misalnya:
ping yahoo.com
Jika hasilnya sukses, maka settingan DNS sudah benar
Source NAT (Network Address Translation) / MasqueradingAgar semua komputer yg ada di LAN bisa terhubung ke internet juga, maka Anda perlu
menambahkan NAT (Masquerade) pada Mikrotik.
ip firewall nat add chain=srcnat action=masquerade out-interface=ether1
Sekarang coba lakukan ping ke yahoo.com dari komputer yang ada di LAN
ping yahoo.com
Jika hasilnya sukses, maka setting masquerade sudah benar
DHCP (DynamicHost Configuration Protocol)
Karena alasan supaya praktis, temenku pengin pake DHCP Server. Biar klo tiap ada klien yang
konek, dia ga perlu setting IP secara manual. Tinggal obtain aja dari DHCP Server, beres dah.
Untungnya Mikrotik ini juga ada fitur DHCP Servernya. Jadi ya ga ada masalah..
Membuat IP Address Pool
ip pool add name=dhcp-pool ranges=192.168.0.2-192.168.0.254
Menambahkan DHCP Network
/ip dhcp-server network add address=192.168.0.0/24 gateway=192.168.0.1 dns-
server=202.134.1.10,202.134.0.155
Menambahkan Server DHCP
ip dhcp-server add name=DHCP_LAN disabled=no interface=ether2 address-pool=dhcp-pool
Sekarang coba lakukan testing dari komputer klien, untuk me-request IP Address dari Server
DHCP. Jika sukses, maka sekali lagi, settingannya udah bener
Bandwidth Control
Agar semua komputer klien pada LAN tidak saling berebut bandwidth, maka perlu dilakukan yg
namanya bandwidth management atau bandwidth control
Model  yg  saya gunakan adalah queue  trees.  Untuk  lebih  jelas  apa  itu,   silahkan merujuk ke
situsnya Mikrotik
Kondisinya seperti ini:
Koneksi Speedy kan katanya speednya sampe 384/64 Kbps (Download/Upload), nah kondisi itu
sangat jarang tercapai. Jadi kita harus cari estimasi rata²nya. Maka saya ambil minimalnya untuk
download bisa dapet  sekitar  300 Kbps dan untuk upload aq alokasikan 50 Kbps.  Sedangkan
untuk yg maksimumnya, untuk download kira² 380 Kbps dan upload 60 Kbps.
Lalu, jumlah komputer klien yang ada saat ini adalah 10 buah. Jadi harus disiapkan bandwidth
itu untuk dibagikan kepada 10 klien tersebut.
Perhitungan untuk masing² klien seperti ini:
Minimal Download: 300 / 10 * 1024 = 30720 bps\
Maximal Download: 380 / 10 * 1024 = 38912 bps
Minimal Upload: 50 / 10 * 1024 = 5120 bps
Maximal Upload: 60 / 10 * 1024 = 6144 bps
Selanjutnya kita mulai konfigurasinya:
Tandai semua paket yg asalnya dari LANip firewall mangle add src-address=192.168.0.0/24 action=mark-connection new-connection-
mark=Clients-con chain=prerouting
ip   firewall   mangle   add   connection-mark=Clients-con   action=mark-packet   new-packet-
mark=Clients chain=prerouting
Menambahkan rule yg akan membatasi kecepatan download dan upload
queue   tree   add   name=Clients-Download   parent=ether2   packet-mark=Clients   limit-at=30720
max-limit=38912
queue tree add name=Clients-Upload parent=ether1 packet-mark=Clients limit-at=5120 max-
limit=6144
Sekarang coba lakukan test download dari beberapa klien, mestinya sekarang tiap2 klien akan
berbagi bandwidthnya. Jika jumlah klien yg online tidak sampai 10, maka sisa bandwidth yang
nganggur itu akan dibagikan kepada klien yg online.
Graphing
Mikrotik ini juga dilengkapi dengan fungsi monitoring traffic layaknya MRTG biasa. Jadi kita
bisa melihat berapa banyak paket yg dilewatkan pada PC Mikrotik kita.
tool graphing set store-every=5min
Berikutnya yang akan kita monitor adalah paket² yg lewat semua interface yg ada di PC Mikrotik
kita, klo di komputerku ada ether1 dan ether2.
tool graphing interface add-interface=all store-on-disk=yes
Sekarang coba arahkan browser anda ke IP Router Mikrotik. Klo aq di sini:
http://192.168.0.1/graphs/
Nanti akan ada pilihan interface apa aja yg ada di router Anda. Coba klik salah satu, maka Anda
akan bisa melihat grafik dari paket2 yg lewat pada interface tersebut.
Wew..  Akhirnya   selesai   juga   perkenalan   kita   dengan  Mikrotik   RouterOS   Silahkan  Anda
simpulkan sendiri. Menurut Anda enak mana, pake Mikrotik atau pake Linux biasa? Klo aq seh
mending pilih Linux,  soalnya udah biasa..  Tapi  Mikrotik  juga  lumayan kok..  Meski  awalnya
rada² bingung ama command²nya..Setting dan konfigurasi Router Mikrotik
LAN —> Mikrotik RouterOS —> Modem ADSL —> INTERNET
Untuk   LAN,   kita   menggunakan   ip   address   class   C,   dengan   network
192.168.10.0/24.  Untuk  Mikrotik  RouterOS,   kita   perlu   dua   ethernet   card.  Satu
(ether1 - 192.168.1.2/24) untuk sambungan ke Modem ADSL dan satu lagi (ether2
-  192.168.10.1/24)  untuk  sambungan ke LAN.  Untuk Modem ADSL,   IP kita  set
192.168.1.1/24.
Sebelum mengetikkan apapun, pastikan Anda telah berada pada root menu dengan
mengetikkan “/”
1. Set IP untuk masing² ethernet card
Kutip
ip address add address=192.168.1.2/24 interface=ether1 (public)
ip address add address=192.168.10.1/24 interface=ether2 (local)
Untuk menampilkan hasil perintah di atas ketikkan perintah berikut:
ip address print
Kemudian lakukan testing dengan mencoba nge-ping ke gateway atau ke komputer
yg ada pada LAN. Jika hasilnya sukses, maka konfigurasi IP Anda sudah benar
Kutip
ping 192.168.1.1
ping 192.168.10.10
2. Menambahkan Routing
ip route add gateway=192.168.1.1
3. Setting DNS
Kutip
ip dns set primary-dns=202.134.1.10 allow-remote-requests=yesip dns set secondary-dns=202.134.0.155 allow-remote-requests=yes
Karena koneksi  ini  menggunakan Speedy dari Telkom, maka DNS yg aq pake ya
punya Telkom. Silahkan sesuaikan dengan DNS provider Anda.
Setelah itu coba Anda lakukan ping ke yahoo.com misalnya:
ping yahoo.com
Jika hasilnya sukses, maka settingan DNS sudah benar
4. Source NAT (Network Address Translation) / Masquerading
Agar semua komputer yg ada di LAN bisa terhubung ke internet juga, maka Anda
perlu menambahkan NAT (Masquerade) pada Mikrotik.
ip firewall nat add chain=srcnat action=masquerade out-interface=ether1
Sekarang coba lakukan ping ke yahoo.com dari komputer yang ada di LAN
ping yahoo.com
Jika hasilnya sukses, maka setting masquerade sudah benar
5. DHCP (Dynamic Host Configuration Protocol)
Karena alasan supaya praktis, temenku pengin pake DHCP Server . Biar klo tiap ada
klien yang konek,  dia ga perlu setting IP secara manual.  Tinggal  obtain  aja dari
DHCP Server , beres dah. Untungnya Mikrotik ini juga ada fitur DHCP Servernya. Jadi
ya ga ada masalah..
* Membuat IP Address Pool
ip pool add name=dhcp-pool ranges=192.168.0.2-192.168.0.254
* Menambahkan DHCP Network
ip dhcp-server network add address=192.168.10.0/24 gateway=192.168.10.1 dns-
server=202.134.1.10,202.134.0.155
* Menambahkan Server DHCP
ip dhcp-server add name=DHCP_LAN disabled=no interface=ether2address-pool=dhcp-pool
Sekarang coba lakukan testing dari komputer klien, untuk me-request IP Address
dari Server DHCP. Jika sukses, maka sekali lagi, settingannya udah bener
6. Management Bandwidth
Agar semua komputer klien pada LAN tidak saling berebut bandwidth, maka perlu
dilakukan yg namanya bandwidth management atau bandwidth control, idea: (saya
menggunakan simple queue supaya lebih mudah ;
Kutip
queue simple add name=”Billing” target-address=192.168.10.2/32 dst-address=0.0.0.0/0
interface=Local queue=default priority=8 limit-at=16000/32000 max-limit=16000/64000
queue simple add name=”Kasir” target-addresses=192.168.10.3/32 dst-address=0.0.0.0/0
interface=Local parent=Shaping priority=8 queue=default/default limit-at=0/8000 max-
limit=0/256000 total-queue=default
Lanjutkan perintah tersebut untuk semua client yang ingin di limit bandwidth nya.
7. Graphing
Mikrotik ini juga dilengkapi dengan fungsi monitoring traffic layaknya MRTG biasa.
Jadi kita bisa melihat berapa banyak paket yg dilewatkan pada PC Mikrotik kita.
tool graphing set store-every=5min
Berikutnya yang akan kita monitor adalah paket² yg lewat semua interface yg ada
di PC Mikrotik kita, klo di komputerku ada ether1 dan ether2.
tool graphing interface add interface=all store-on-disk=yes
Sekarang coba arahkan browser anda ke IP Router Mikrotik. Klo aq di sini:
http://192.168.10.1/graphs/
Nanti  akan ada pilihan  interface apa aja yg ada di  router  Anda.  Coba klik salah
satu,  maka Anda akan bisa melihat  grafik dari  paket2 yg  lewat  pada  interface
tersebut.Setting Mikrotik RouterOS PPPoE Client Sebagai Internet Gateway
Telkom Speedy
Kita  mulai   setup   dari  modem  adsl   nya   sebagai   brigding   protocol  mode.  Settingnya   dapat   anda
temukan dari manual masing-masing modem. Contoh setting bridging protocol pada modem TECOM
AR1031 pada menu Advance setup > WAN.
Ikuti petunjuk gambar dibawah ini kemudian lakukan save/reboot.
Selesai setting modem sebagai bridging yang tidak menyimpan password dan user ID anda di modem,
bagi  anda  yang  ingin mencoba mengganti   IP address  default  modem bisa di   konfigurasi   terlebih
dahulu melalui PC client.
Caranya   :  kita   ubah  terlebih  dahulu   IP  modem  pada   Advance   Setup  >  LAN  IP   Address   contoh
192.168.100.1  lakukan save/reboot.  Kemudian  lakukan pengubahan selanjutnya di   IP client  PC ke
192.168.100.2 selesai.  Silahkan anda coba ketik di web browser anda IP modem (192.168.100.1).
Berhasil?
Kita lanjut ke CPU Mikrotik RouterOS nya.
Tentukan   IP   Address   masing-masing   LAN   card   anda,   misal   LAN   connector   dari   modem
202.202.202.202  (public),  dan 192.168.100.1 ke  jaringan  lokal  anda  (lokal).  Lakukan perintah  ini
terlebih dahulu jika anda ingin menspesifikasikan nama ethernet card anda.
/interface ethernet set ether1 name=public
/interface ethernet set ether2 name=lokal
Pastikan kembali dalam menentukan nama dan alur kabel tersebut, kemudian kita lanjut ke setting IP
Address.
/ip address add address=202.x.x.x/24 interface=public
/ip address add address=192.168.100.1/24 interface=local
/ip address> print
Pastikan LAN card anda tidak dalam posisi disabled. Selanjutnya anda bisa memasukkan entry PPPoE
Client.
/interface pppoe-client add name=pppoe-user-mike user=mike password=123 interface=public
service-name=internet disabled=no
Sebetulnya perintah diatas dapat anda lakukan di winbox, jika ingin lebih mudah sambil cek koneksi
jaringan anda ke mikrotik. Menentukan Gateway dan Routingnya dilanjutkan ke masquerading
/ip route add gateway=125.168.125.1 (IP Gateway Telkom Speedy anda)
/ip route printIP gateway diatas belum tentu sama, lihat terlebih dahulu ip PPPoE client anda. Jika anda belum yakin
100% ip client anda dan gateway nya, lakukan login dan dialing melalui modem anda terlebih dahulu
bukan pada  mode bridging  seperti  diatas.  Pada menu Device  Info  akan  tampil   informasi  Default
Gateway dan IP client pppoe anda. Ok?
Selanjutnya masquerading,  untuk penerusan perintah dari   routing yang diteruskan ke nat   firewall
mikrotik untuk proses routing ke semua client yang terkoneksi
/ip firewall nat add chain=srcnat action=masquerade
Selesai..  tahap  routing sudah terlaksanakan.  Coba lakukan ping ke mikrotik dan gateway nya.  Jika
anda  ingin sharing ke komputer  client   jangan  lupa masukkan  ip gateway pada settingan Network
Connection (windows) sesuai dengan IP lokal pada mikrotik anda.
Banyak sekali settingan mikrotik yang dapat anda pelajari dari berbagai sumber . Jika terkesan terlalu
rumit dengan sistem pengetikan anda bisa melakukannya dengan winbox mode, setiap tutorial yang
anda butuhkan pun dapat anda copy dan paste ke winbox nya mikrotik.
Setting DNS dan Web Proxy Transparant
Input DNS dan web-proxy pun terasa lebih mudah di winbox mode, masukkan primary, secondary dan
allow remote request nya, atau dengan perintah di terminal winbox.
/ip dns set primary-dns=203.130.206.250
/ip dns set primary-dns=202.134.2.5
/ip dns allow-remote-request=yes
/ip web-proxy set enabled=yes port=8080 hostname=proxy.koe transparent-proxy=yes
/ip firewall nat add in-interface=lokal dst-port=80 protocol=tcp action=redirect to-ports=8080
chain=dstnat dst-address=!192.168.100.1/24
Semoga membantu.

Date Conversion
Gregorian to Hijri Hijri to Gregorian
Day: Month: Year
 

Tri Susanto | Copyright 2009 Tri Susanto | Blogger Template by Mas San | Sponsored by Noow!